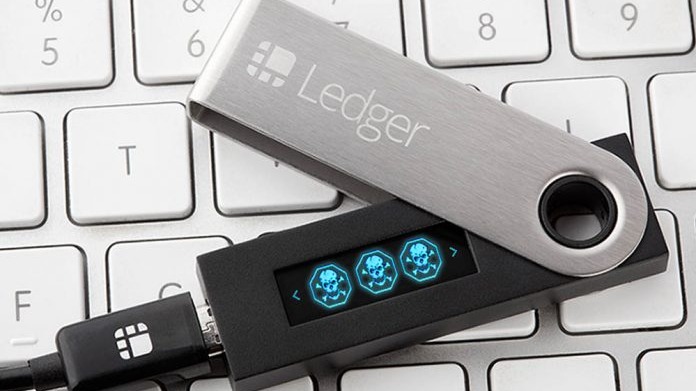
Csalók vásárolták meg egy hivatalos Ledger viszonteladó vállalkozását, hogy kémmodulokat telepíthessenek az általa forgalmazott készülékekbe. A hónapokon át végzett értékesítést követően tegnap több mint 300 tárcát fosztottak ki, és az első tranzakcióelemzések szerint több mint 90 millió dollárt lophattak el.
Az ügyben érintett vállalkozás a CryptoBilis, ami elsősorban a délkelet-ázsiai térségben, Malajziában, Indonéziában és a Fülöp-szigeteken forgalmazott hardvertárcákat, és 2022 óta szerepel a Ledger hivatalos viszonteladói oldalán. Mint kiderült, a korábbi alapítók 2026 márciusában eladták a vállalkozást, és állításuk szerint ennek során aláírtak egy NDA-t, vagyis titoktartási megállapodást is, ami korlátozta, hogy nyilvános bejelentést tegyenek a tulajdonosváltásról. A nyilvánosságra került cégadatok szerint a CryptoBilis jelenlegi tulajdonosa egy Jiaming nevű, Kína Heilongjiang tartományában bejegyzett címmel rendelkező személy.
Kriptóznál? Nem mindegy, kire bízod a pénzed.
A Coinbase a kriptovilág egyik legismertebb, szabályozott szereplője, ahol kezdők és tapasztaltabb kereskedők is megtalálhatják a számukra megfelelő eszközöket. Ismerd meg a platformot, a díjakat és a lehetőségeket, mielőtt döntesz.
[Coinbase bemutató cikkünk ->]
A kémmodul a kijelzőn megjelenő szavakat figyelte
Mark Karpelès, a Mt. Gox kriptotőzsde egykori vezetője még szeptemberben egy Malajziából származó Ledger készülékről tett közzé fényképeket. Állítása szerint a kijelző mögötti részben egy rejtett modult, mobilkommunikációs alkatrészeket, antennát, eSIM-et és egy mikrokontrollert találtak.
Karpelès leírása szerint a modul a kijelzőn megjelenő adatokat figyeli, rögzíti a készülék beállításakor megjelenített titkos helyreállító szavakat, majd továbbítja azokat egy harmadik félnek. A helyreállító szósor, vagyis a seed phrase segítségével egy másik kompatibilis tárcán is hozzáférés szerezhető az adott tárcán tárolt kriptoeszközökhöz.
A bemutatott módszert az elmúlt órákban más források is megerősítették és a CryptoBilis által forgalmazott készülékekhez kötötték. A technikai leírások alapján a Ledgerbe épített biztonsági chipet, ami kriptográfiai módszerrel ellenőrzi, hogy a biztonsági mechanizmust megpróbálta-e valaki manipulálni, nem feltörték, hanem megkerülték, mert a hozzáadott alkatrész nem megváltoztatta, csak megfigyelte a készülék működését.
A Ledger a Cointelegraphnak adott tájékoztatásában azt mondta, hogy vizsgálják az esetet, és az incidens az érintett viszonteladóra és térségre látszik korlátozódni. A vállalat szerint saját infrastruktúráját, rendszereit és szolgáltatásait nem törték fel, vagyis a közvetlenül a Ledger oldaláról rendelt eszközök továbbra is biztonságosak. A céget ugyanakkor számos kritika is érte a közösségi oldalakon, amiért nem végezte el hivatalos viszonteladójának rendszeres ellenőrzését.