A támadók hónapokon át készítették elő a Binance október 29-i feltörését, amelyben 6,34 milliárd dollárnyi kriptoeszközt utaltak ki az oldalról. A tőzsde november 3-án közzétett jelentése szerint a támadás több alkalmazott megtévesztésére és egymásra épülő belső hozzáférések megszerzésére épült. Az események sorát egy megtévesztő Google-hirdetésre való kattintás indíthatta el.
A tőzsde biztonsági jelentése szerint a támadás előzményei júniusig nyúlhatnak vissza, amikor a Binance tárcák üzemeltetésén dolgozó egyik mérnök egy népszerű, mesterséges intelligenciára épülő programozóeszközre keresett rá, a keresési találatok egyikéről pedig egy fertőzött szoftvertelepítőt töltött le.
Kriptóznál? Nem mindegy, kire bízod a pénzed.
A Coinbase a kriptovilág egyik legismertebb, szabályozott szereplője, ahol kezdők és tapasztaltabb kereskedők is megtalálhatják a számukra megfelelő eszközöket. Ismerd meg a platformot, a díjakat és a lehetőségeket, mielőtt döntesz.
[Coinbase bemutató cikkünk ->]
A Google keresőjében gyakran kiemelt helyen megjelenő kártékony hirdetések problémája évek óta ismert. Bűnözők népszerű szoftverek nevével visszaélve terjesztenek vírusokat a Google Ads rendszerén keresztül. Bár a Google szabályzata tiltja a kártevők terjesztését, a visszatérő esetek azt mutatják, hogy az ilyen hirdetések rendszeresen átjutnak az ellenőrzésen.
Jelen esetben is egy ilyen hirdetés alapozhatta meg a Binance elleni támadást, ami a Homebrew nevű ingyenes és nyílt forráskódú csomagkezelő rendszerhez kapcsolódott.
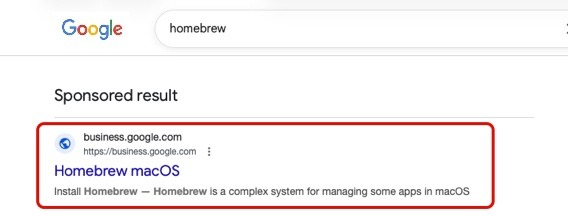
A Homebrew egy szoftverek telepítésére és kezelésére használt csomagkezelő, és elsősorban azért használják, mert felgyorsítja a fejlesztői környezet kialakítását és napi karbantartását. Egy programozó több programozási nyelvet, adatbázist, szervert és egyéb eszközt használhat. A Homebrew ezeket egy közös felületen, néhány paranccsal teszi elérhetővé.
A Binance leírása szerint a tőzsde dolgozói észlelték a rendellenességet, lecserélték a laptopot, és megújították az érintett hozzáférési adatokat, de a támadók addigra olyan információkhoz juthattak, melyekből megismerhették a mérnök szerepét és azonosíthatták a tárcákon dolgozó többi kollégáját,
A próbafeladatból hozzáférés lett
Szeptemberben a csapat egy másik tagját egy állásajánlattal keresték meg. A megkeresés egy álláshirdetésekkel foglalkozó oldalon keresztül érkezett, ahol a mérnök is regisztrálva volt. Az első interjút egy magát HR-munkatársnak kiadó személy tartotta élő videókapcsolaton keresztül. A személy hitelesnek látszó közösségi profillal rendelkezett, amelyen a személyes fényképek és videók is azt a benyomást keltették, hogy egy valódi megkeresésről van szó.
A második körben egy vállalat állítólagos vezérigazgatója beszélgetett a mérnökkel, aki a beszélgetés végén egy próbafeladatot kapott, amelyet a céges laptopjára töltött le.
A feladatként átadott programcsomag a telepítéskor egy nulladik napos kártékony műveletet hajtott végre. Ez azt jelenti, hogy a végrehajtás pillanatában ez a támadási eljárás még ismeretlen volt a biztonsági szakértők előtt. A folyamat lecserélte a pyenv egyik összetevőjét, amit a gép védelmi rendszere sem jelzett.
A pyenv a Python programozási nyelv különböző verzióinak kezelését segíti. Az eszköz helyi példányának módosításával a támadók a megszokott fejlesztői környezetbe rejthették el a saját programjukat.
Október 20-án a támadók a már fertőzött gépről egy belső AI-eszközön keresztül további két másik mérnök számítógépéhez fértek hozzá. Az egyik számítógépen egy olyan digitális belépőt (tokent) találtak, amivel programokat telepíthettek és indíthattak el a vállalat rendszerében. Ezzel a hozzáféréssel a saját kártékony programjukat is bejuttathatták a Binance belső hálózatába.
Október 29-én ezt a hozzáférést használták fel a tárcák aláíró rendszerének eléréséhez.
A tőzsde kiutalási rendszereit lekapcsolták, de a támadók mégis tovább mozgatták a pénzt
A kriptotranzakciók végrehajtásához egy digitális aláírás szükséges. A támadók az ezt előállító szolgáltatáshoz fértek hozzá, így a tőzsde rendes kiutalási folyamatán kívül kezdeményezhettek pénzmozgásokat.
Emellett egy Ethereum által támogatott további funkciót is kihasználtak, és egy saját okosszerződésükhöz delegálták az egyik forró tárca végrehajtási jogosultságait. A forró tárca a Binance napi pénzmozgásait kiszolgáló, folyamatosan online tárca.
Az EIP-7702 nevű Ethereum-mechanizmus azt teszi lehetővé, hogy egy tárca hozzáférést adjon egy programnak és az abban foglalt utasítások szerint működjön. A támadók a saját kártékony programjuknak adtak felhatalmazást, ami olyan volt, mint egy külön bejárat a tőzsdéhez. Miután megnyitották, már nem kellett a Binance megszokott kiutalási rendszerét használniuk a pénzmozgatáshoz.
Egy ilyen felhatalmazás nem a tőzsdén, hanem a blokkláncon tárolódik, és fennmarad, amíg meg nem változtatják vagy vissza nem vonják. Bár a Binance biztonsági csapata hamar érzékelte a támadást és leállította a tőzsde kiutalási szolgáltatását, ezt a felhatalmazást nem tudták azonnal törölni. A támadók tehát a szokásos tőzsdei infrastruktúrától függetlenül is folytatták a kiutalást.
A helyzetet nehezítette, hogy az érintett tárca MPC-technológiát használt. Ennél a műveletet engedélyező aláírás előállításához szükséges titkos adatok több résztvevő között oszlanak meg, akik közösen készítik el az aláírást. Mivel a támadás pillanatában nem állt rendelkezésre egyetlen privát kulcs, amellyel azonnal visszavonhatták volna a támadók felhatalmazását, a biztonsági csapatnak az incidens közben kellett kialakítania egy új megszakító eljárást.
A Binance újjáépítette az érintett tárcarendszert és a hozzá kapcsolódó egyéb eszközöket, majd érvénytelenítette a hozzáféréseket. A támadók első és utolsó tranzakciója között végül 3 óra 51 perc telt el, amely alatt több mint hatmilliárd dollár értékű kriptovalutát utaltak ki a tőzsdéről.
A Binance magára vállalta a károk megfizetését
Az FBI a támadást követően közleményt adott ki, melyben Észak-Koreát tette felelőssé a lopásért. A Binance közlése szerint a hatóságokkal és független szakértők bevonásával folytatják a támadók felkutatását, és az eset átfogó kiberbiztonsági vizsgálatát. A tőzsde közlése szerint az ellopott eszközök értékét saját forrásból fedezi, és a lopásból eredő hiányt nem hárítja az ügyfelekre.
A Binance ígérete szerint további védelmi intézkedéseket fognak kidolgozni, és növelik a mesterséges intelligenciával támogatott fenyegetésészlelésre, a munkatársak eszközeinek és fejlesztői környezetének védelmére, valamint a szokatlan rendszerhasználat felismerésére fordított összeget. Mindemellett egy vezető AI-cégekkel, iparági szereplőkkel és biztonsági vállalatokkal közös kutatási alapot is szeretnének létrehozni a biztonságot javító programok fejlesztésére.