
Az Egyesült Királyság belügyminisztériuma konzultációt indított a közszférát érintő zsarolóvírusokkal kapcsolatos váltságdíjak kifizetésének betiltásáról. A javaslat célja, hogy az olyan kulcsfontosságú intézmények, mint például az iskolák, az NHS (Nemzeti Egészségügyi Szolgálat), a közlekedési vállalatok vagy közműszolgáltatók kevésbé vonzó célponttá váljanak a hackerek számára. A tervezet a magáncégek számára is előírná, hogy kötelesek legyenek a zsarolóvírusos támadásokat jelenteni.
Az egyre súlyosbodó probléma
Az Egyesült Királyság korábbi kibervédelmi vezetője figyelmeztetett, hogy a zsarolóvírusok váltságdíjának kifizetése – ami gyakran kriptovalutában történik – a szervezett bűnözést finanszírozza, és a helyzet „már közel áll ahhoz, hogy irányíthatatlanná váljon.”
Engedély nélküli tőzsdén tartod a kriptód?
Július 1. óta EGT-ben csak MiCA-engedéllyel lehet kiszolgálni az európai ügyfeleket. Az OKX megszerzett minden engedélyt – és aki most költözik át, akár 8% bónuszt kap az új befizetésére!
[Váltok szabályozott tőzsdére →]
A tervezet szerint 2023 szeptembere és 2024 augusztusa között 430 kiberincidens történt az Egyesült Királyságban, melyek közül 13 okozott jelentősebb károkat valamilyen létfontosságú szolgáltatásban vagy a gazdaságban. Dan Jarvis biztonsági miniszter szerint 2023-ban világszerte egymilliárd dollár áramlott a zsarolóvírusok mögött álló bűnözőkhöz, és nemzetbiztonsági érdek, hogy ezek ellen fellépjenek.
A brit királyi család egészségügyi adatait is ellophatták
Még 2023-ban, egy támadás elkövetői azzal fenyegettek, hogy nyilvánosságra hozzák a brit királyi család tagjainak személyes orvosi adatait. A hackerek 10 bitcoint (akkori árfolyamon kb. 380 000 dollár) váltságdíjat követeltek, aminek kifizetésére néhány napot adtak.
A támadók egy mintát is bemutattak az ellopott adatokból. „Egyedi fájlok! A királyi család adatai! Nagy mennyiségű beteg- és alkalmazotti adat, egy csomagban eladó!” – írták egy dark webes piactéren.
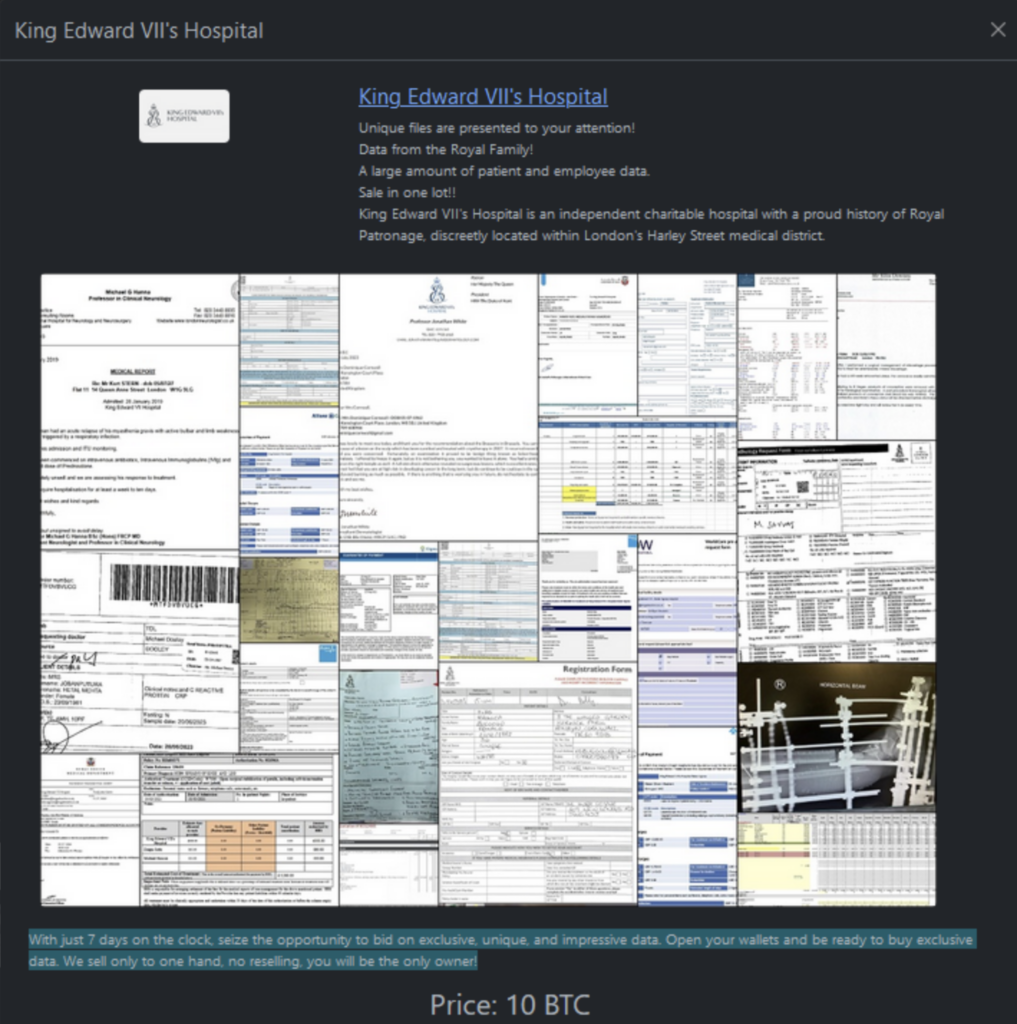
A kiberbiztonságért felelős GCHQ (Government Communications Headquarters) vizsgálta az ügyet, együttműködve az érintett King Edward VII Kórházzal, ami több mint 100 éve fogadja a királyi család tagjait. A kórház nagy nyomás alatt állhatott, hogy megakadályozza az adatok nyilvánosságra kerülését, ezért nem kizárt, hogy végül kifizették a váltságdíjat.
Nem ez volt az első, nagy figyelmet kapó biztonsági incidens a King Edward VII Kórházban. 2012-ben két ausztrál rádiós egy telefonos átveréssel a királyi család tagjainak adták ki magukat és megszerezték Katalin hercegné orvosi adatait. Az ügy végül tragédiába torkollott, a hívásukat fogadó átejtett nővér pár nappal később öngyilkosságot követett el. A rádiósokat végül nem bűntették meg.
Rhysida, Inc Ransomware
A King Edward VII kórház elleni támadást magára vállaló Rhysida csoport már több mint 70 nagyobb akciót hajtott végre, többek között:
- Egy brit könyvtár központi szolgáltatását lekapcsolva hozzáférhetetlenné tettek egy 36 millió bejegyzést tartalmazó katalógust.
- Adatokat loptak a szlovén HSE-től, az ország legnagyobb energiapiari cégétől.
- Zavart okoztak egy 16 kórházat és 160 klinikát felügyelő amerikai egészségügyi szolgáltató működésében.
- Feltörték a chilei hadsereg szervereit.
- Megbénították az amerikai Seattle-Tacoma nemzetközi repülőtér jegykiadó rendszerét.
A magát egy mérgező százlábúról elnevező Rhysida után világszerte nyomoznak a hatóságok, de a támadásokért mindig bitcoin váltságdíjat követelő hacker(ek) kiléte egyelőre ismeretlen.
2024 októberében hazánk is érintett volt egy hasonló támadásban, miután a Védelmi Beszerzési Ügynökség Zrt. (VBÜ) informatikai rendszereit az INC Ransomware nevű nemzetközi hackercsoport támadta meg. A támadók behatoltak a VBÜ szerverére, onnan adatokat loptak el, majd titkosították a szerver tartalmát, ötmillió dolláros váltságdíjat követelve az adatok visszaadásáért és a nyilvánosságra hozatal elkerüléséért.
A hackerek bizonyítékként több tucat képernyőfelvételt tettek közzé, amelyek érzékeny pénzügyi és katonai dokumentumokat, valamint belső levelezéseket tartalmaztak. A kiszivárgott információk között szerepeltek a Magyar Honvédség beszerzési listái, a haderőfejlesztési program nem nyilvános aktualitásai, valamint a VBÜ dolgozóinak juttatásaira vonatkozó adatok. A Honvédelmi Minisztérium megerősítette a támadás tényét, december 6-án pedig felmentették a VBÜ vezérigazgatóját.
Az Inc Ransomware később 1 millió dollárért kezdte árulni az ellopott adatokat, ami arra utalhat, hogy a magyar fél végül nem fizette ki az általuk kért váltságdíjat.