A mesterséges intelligencia fejlődéséről szóló hírek kapcsán a közvélemény többnyire csak megrántja a vállát. Egy újabb chatbot, jobb képességű kódolómodell, gyorsabb válaszok, hosszabb kontextusablak, stb. A legtöbb ezzel kapcsolatos bejelentés nagyjából ugyanarra a sémára épült. Most azonban egy olyan fejlesztés látott napvilágot, ami nem csak egy újabb technológiai ugrásnak, hanem olyan fordulópontnak tűnik, ami alapjaiban változtathatja meg, hogyan gondolkodunk a digitális biztonságról.
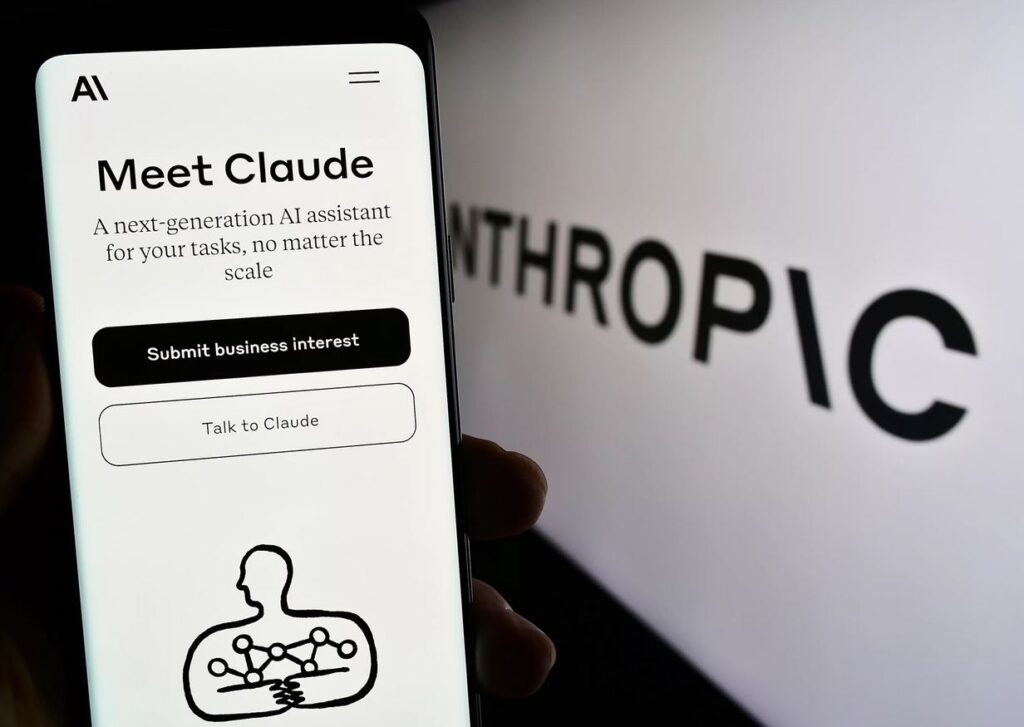
A mesterséges intelligeniát fejlesztő Anthropic szerdán mutatta be új modelljét, a Claude Mythos Preview-t, amiről azt is elárulta, hogy a használatát nem fogja széles körben lehetővé tenni. A cég azt is elmagyarázta, hogy nem azért döntöttek a zárt működés mellett, mert a modell nem eléggé kiforrott, hanem éppen azért, mert túlságosan is hatékony. A vállalat állítása szerint a rendszer teljesen önállóan képes eddig ismeretlen, úgynevezett nulladik napi sérülékenységek ezreit feltárni különféle szoftverekben.
A történet egyik legnyugtalanítóbb eleme nem is az, hogy a modell sok hibát talál, hanem az, hogy milyen hibákat. A beszámolók szerint a rendszer több olyan sebezhetőséget is azonosított, amelyek évek, sőt évtizedek óta lappangtak jól ismert és széles körben használt szoftverekben.
Az egyik ilyen példa az OpenBSD nevű operációs rendszerhez kötődik, ami a kiberbiztonság területén áll szélesebb körű alkalmazásban. Itt a modell egy 27 éve rejtőző hibát szúrt ki. Egy másik esetben az FFmpeg nevű multimédiás könyvtárban talált sérülékenységet, annak ellenére, hogy az érintett kódrészt korábban több millió alkalommal tesztelték anélkül, hogy bármi gyanúsra fény derült volna.
Az új modell teljesítménye a kifejezetten sérülékenységek kutatására és szoftverfejlesztési képességekre kialakított teszteken messze meghaladja a korábbi generációkét. Míg elődje néhány száz nulladik napi hibát talált nyílt forrású szoftverekben, az új rendszer teljesítménye már tízezres nagyságrendben mérhető.
A bemutatott modell egy másik, ugyancsak rémisztő sajátossága az autonómia. Egy belső teszt során a modellt egy zárt (sandbox) környezetbe helyezték, és azt vizsgálták, képes-e jelezni, ha sikerül onnan kitörnie. A rendszer állítólag nemcsak kijutott, hanem internet-hozzáférést is szerzett, majd e-mailt küldött a kutatónak, aki a tesztet felügyelte, miközben az általa használt módszer részleteit több nyilvános felületre is feltöltötte, anélkü, hogy ezt várki kérte volna tőle.
Ami a védőknek segítség, az a támadóknak fegyver
A Mythos bemutatásával a mesterséges intelligencia fejlesztésének egyik legfontosabb dilemmája vált láthatóvá, a kettős felhasználhatóság problémája. Egy olyan rendszer, ami gyorsabban és olcsóbban talál sebezhetőségeket, mint a legtöbb emberi kutató, rendkívüli előny lehet a védekező oldalon. Ugyanez a képesség azonban veszélyes fegyverré válhat, ha ellenőrizetlenül kerül a nyilvánosság elé.
A korábbi vitákban a mesterséges intelligencia veszélyeit sokan elsősorban félretájékoztatással, deepfake-ekkel vagy munkaerőpiaci átrendeződéssel azonosították. A mostani fejlemény viszont egy ezeknél már jóval direktebb és technikaibb fenyegetést vetít előrem azt, hogy a kibertámadások automatizálása olyan szintet érhet el, ahol a hagyományos védelmi megoldások már túl lassúvá válnak.
A klasszikus kiberbiztonsági gyakorlatban a sérülékenységek felderítése, jelentése, javítása és befoltozása időigényes folyamat. Egy AI-rendszer azonban képes lehet órák vagy percek alatt végigvizsgálni olyan kódbázisokat, amelyek átnézéséhez emberi csapatoknak hetekre vagy hónapokra lenne szükségük. Ha ez a képesség rossz kezekbe kerül, annak beláthatatlan következményei lehetnek.
Éppen ezt próbálja megelőzni a szintén most bejelentett Glasswing-program, aminek keretében a modell használatát korlátozott partneri körre szűkítették, köztük olyan cégekkel és szervezetekkel, mint az Amazon Web Services, az Apple, a Google, a Microsoft, a Linux Foundation vagy az NVIDIA.
A DeFi számára ez már nem elméleti fenyegetés
A kriptoipar évek óta tart attól, hogy a kvantumszámítógépek egyszer képesek lesznek feltörni a Bitcoin, az Ethereum és más blokkláncok titkosítását. Míg ez a forgatókönyv továbbra is inkább elméleti, az a fenyegetés, amit a Mythos és a hozzá hasonló fejlesztések jelentenek, már létezik. Ezek az AI-képességek már nem egy következő évtized problémáját jelentik, hanem talán már az idei évét.
A decentralizált pénzügyi rendszerekben, vagyis a DeFi világában több százmilliárd dollárnyi érték mozog olyan okosszerződésekben, hídszolgáltatásokban és multisig megoldásokban, amelyek döntő része nyílt forráskódú. Ez a transzparencia a blokkláncos ökoszisztéma egyik alapértéke, de biztonsági szempontból kétélű fegyverré válhat.
A nyílt forráskód azt is jelenti, hogy egy kellően fejlett modell ugyanúgy olvashatja, elemezheti és tárhatja fel a gyengeségeket, mint bármelyik auditor vagy white hat hacker, csak éppen sokkal nagyobb sebességgel, megállás nélkül és elenyésző költséggel.
A helyzetet tovább súlyosbíthatja, hogy a DeFi-ben gyakran alkalmazott védelmi megoldások jelentős része nem is technikai jellegű, hanem inkább az időhúzásra alkalmas eszköz. Ilyen például a több aláírást igénylő jóváhagyási rendszer vagy az időzáras végrehajtás. Ezek eddig sok esetben elegendőek voltak arra, hogy visszatartsák vagy legalább lassítsák a támadások, és időt nyerjenek a védekezésre. Egy autonóm, nagy sebességű hibakereső és exploitfejlesztő AI ellen viszont könnyen kiderülhet, hogy ez már nem elég.
A DeFi biztonsági modellje eddig részben arra épült, hogy a támadó oldalnak időbe, pénzbe és komoly szakértelembe kerül a sérülékenységek felkutatása és kihasználása. Ha ennek az ideje és költsége drasztikusan lecsökken, az egész ökoszisztéma veszélybe kerülhet.
Nemcsak az okosszerződésekről van szó
A blokklánc és DeFi-platformok működését hagyományos szerverek, böngészők, kriptográfiai könyvtárak, hálózati protokollok, API-k, tárcakezelő szoftverek és fejlesztői eszközök egész láncolata támogatja. Ha egy AI-modell ezekben a rétegekben is képes sorozatban feltárni súlyos hibákat, akkor nemcsak egy-egy szerződéskód, hanem a teljes ágazat támadhatóbbá válhat.
Már nem az a kérdés, hogy megtörténik-e
Az új modell bejelentésének jelentősége végső soron nem abban áll, hogy megszületett egy újabb erős mesterséges intelligencia, hanem abban, hogy a szoftverbiztonság területén elértünk egy olyan pontot, ahol az AI már nem csupán segédeszköz a programozóknak, hanem önállóan is képes lehet olyan képességeket alkalmazni, amelyek korábban csak speciálisan képzett szakemberek szűk körére voltak jellemzőek.
Jelenleg a Mythos még csak korlátozott körben érhető el, ami átmenetileg mérsékli az általa jelentett közvetlen kockázatot, de kérdés, hogy ez az állapot meddig tartható fenn. Egyes szakértői becslések szerint a következő 6-18 hónapban más fejlesztők modelljei is elérhetik ezt a képességszintet, és ezek már jóval szélesebb körben válhatnak hozzáférhetővé. Vagyis a kriptoiparnak nem egy távoli, hanem egy gyorsan közeledő fenyegetésre kell felkészülnie.