A Google olyan biztonsági szolgáltatást tesztel, amellyel bankok és más pénzügyi intézmények több, egymástól elkülönített résztvevő között oszthatják meg a kriptoeszközök mozgatásához szükséges aláírási jogosultságot. A Multi-Party Compute nevű rendszer kereskedelmi bevezetését 2027 elejére tervezik.
A szolgáltatás zárt tesztelésében több nagy pénzügyi intézmény vesz részt, nevüket és a várható díjakat azonban még nem hozták nyilvánosságra. A Google a CoinDesknek adott tájékoztatásában azt is közölte, hogy anyavállalata, az Alphabet már saját digitális eszközeinek védelmére használja a technológiát az Ethereum és a Solana hálózatán. Az eszközök típusát és értékét nem részletezték.
Kriptóznál? Nem mindegy, kire bízod a pénzed.
A Coinbase a kriptovilág egyik legismertebb, szabályozott szereplője, ahol kezdők és tapasztaltabb kereskedők is megtalálhatják a számukra megfelelő eszközöket. Ismerd meg a platformot, a díjakat és a lehetőségeket, mielőtt döntesz.
[Coinbase bemutató cikkünk ->]
A termék azoknak az intézményeknek készül, amelyek kriptoeszközök letétkezelését, blokkláncos fizetéseket vagy tokenizált pénzügyi eszközök kezelését tervezik. Ezeknél a szolgáltatásoknál alapvető kérdés, hogy ki és milyen feltételekkel hagyhat jóvá egy átutalást, amelyet a blokkláncos végrehajtás után rendszerint nem lehet visszavonni.
Egy feltört gép ne legyen elég az átutaláshoz
A kriptoeszközök mozgatását digitális aláírás engedélyezi. Ehhez egy titkos adat, a privát kulcs szükséges. Ha ezt egy támadó megszerzi, elutalhatja a tárcához tartozó eszközöket.
A több résztvevős számításra, angol rövidítéssel MPC-re épülő megoldás különálló kulcsrészeket használ. A résztvevők együtt készítik el a digitális aláírást, de a teljes privát kulcsot ezután nem egyetlen helyen tárolják.
Egy bank például az egyik kulcsrészt a saját infrastruktúráján, a másikat a Google Cloudban, a harmadikat egy másik partnernél vagy szolgáltatónál tarthatja. Beállítható, hogy a három résztvevő közül legalább kettő közreműködése kelljen a tranzakció aláírásához. Ilyen felállásban egyetlen résztvevő feltörése önmagában nem elegendő az eszközök elutalásához.
Szabályokat is ellenőriz, de a jóváhagyók felelőssége megmarad
A rendszer az aláírás előtt értékeli a tranzakciókat az intézmény által meghatározott szabályok alapján, melyekben például összeghatárokat és engedélyezett címzetteket is rögzíthetnek.
A rendszer ezek alapján engedélyező vagy elutasító véleményt ad, de ez nem kényszeríti ki a végső döntést. Egy elutasított tranzakció is végrehajtható, ha elegendő jogosult aláíró jóváhagyja.
A védelem ezért a belső jogosultságok kialakításán és a jóváhagyók munkáján is múlik. Ha több aláírót megtévesztenek, vagy hibásan állítják be a hozzáféréseket, a védelmi rendszer ellenére is történhet jogosulatlan átutalás.
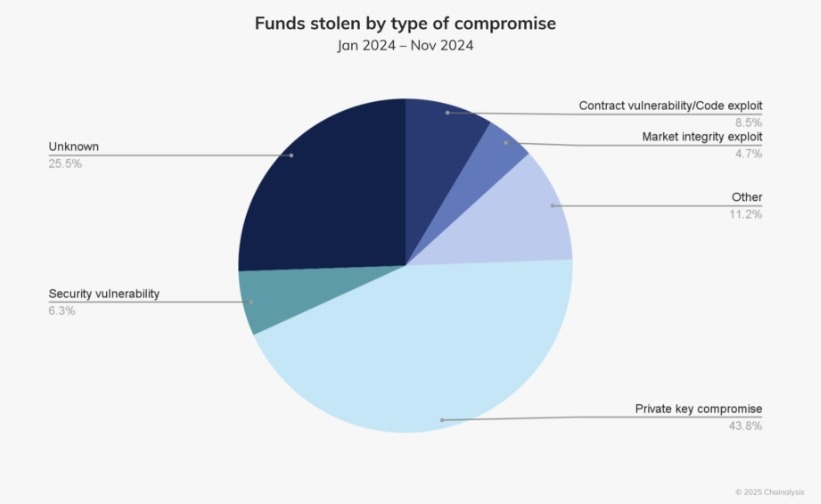
A probléma pénzügyi súlyát jelzi, hogy a Chainalysis adatai szerint 2024-ben az ellopott kriptoeszközök értékének 43,8 százaléka a privát kulcsok kompromittálásához kapcsolódott.
A kulcsok megosztása mellett is maradnak kockázatok
A Google az AI-val támogatott támadásokat és a kvantumszámítógépek jövőbeli fejlődését is megemlítette a szolgáltatás fejlesztésének háttereként. A jelenlegi rendszer elsősorban a kulcskezelés és a tranzakciók jóváhagyásának kockázatait célozza. A vállalat később a kvantumtámadásokkal szemben ellenálló kriptográfia támogatást is tervezi, de ehhez az érintett blokkláncoknak is megfelelő aláírási eljárásokra kell áttérniük. Az MPC önmagában nem teszi kvantumállóvá ezeket a hálózatokat.
A Google olyan piacon jelenne meg, ahol már szakosodott szolgáltatók, köztük a Fireblocks, a Fordefi és a BitGo kínálnak hasonló intézményi megoldásokat.
A kulcsrészek több helyen történő tárolásával az intézmények kivédhetnek egy veszélyes támadási formát, de függésbe kerülhetnek például a Google szoftverétől és működtetési infrastruktúrájától. A szolgáltatás gyakorlati értékét így a felkínált biztonság mellett az is meghatározza majd, mennyibe kerül a bevezetése, és a gyakorlatban mennyire lesz megbízható a működése.