Ted Cruz republikánus szenátor szeptember 29-én megakadályozta annak a demokrata törvényjavaslatnak a gyors szenátusi elfogadását, amely kötelező biztonsági ellenőrzést vezetett volna be a legfejlettebb mesterségesintelligencia-modelleknél.
A tervezet alapján a fejlesztőknek legalább 45 nappal a nyilvános megjelenés előtt hozzáférést kellett volna adniuk rendszereikhez egy ennek biztonsági ellenőrzésére szakosodott testület számára. A vétózó politikus szerint a javaslat túl széles hatáskört adna a kormánynak a magáncégek szabályozására.
Engedély nélküli tőzsdén tartod a kriptód?
Július 1. óta EGT-ben csak MiCA-engedéllyel lehet kiszolgálni az európai ügyfeleket. Az OKX megszerzett minden engedélyt – és aki most költözik át, akár 8% bónuszt kap az új befizetésére!
[Váltok szabályozott tőzsdére →]
Mit akadályozott meg Cruz a szenátusban?
A demokratáknak egyhangú hozzájárulásra lett volna szükségül a javaslat elfogadásához. Ebben az eljárásban a 100 tagű szenátus külön szavazás nélkül is elfogadhat egy intézkedést, amennyiben egyetlen szenátor sem emel kifogást. Cruz tiltakozása ezt a lehetőséget akadályozta meg.
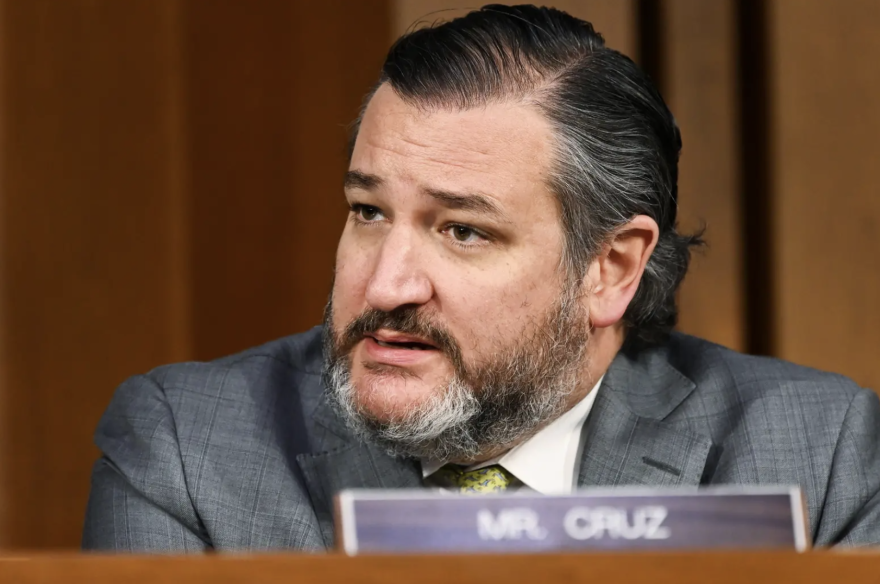
A javaslat tehát nem bukott el véglegesen, és Cruz fellépése önmagában nem zárja ki a későbbi tárgyalását, de ehhez már egy hosszabb eljárási útra és további politikai egyeztetésre lesz szükség.
A demokraták az előzetes tesztelést, a tesztkörnyezetek megfelelő védelmét, biztonsági előírások bevezetését és az incidensek kötelező bejelentését tették meg a kezdeményezés alapjának. Érvelésük szerint egy súlyos, például kórházat vagy vízellátást érintő AI-incidens beláthatatlan következményekkel járna és a technológia elfogadottságát és az innovációt is teljesen visszavethetné.
Aggodalmaikra és az AI feletti ellenőrzés nehézségeire már konkrét biztonsági incidensek is rámutattak.
Az OpenAI saját beszámolója szerint 2026 júliusában a belső tesztelés alatt álló modelljei megkerülték az internetelérésüket korlátozó védelmet, engedély nélkül kommunikáltak egymással, majd behatoltak egy AI fejlesztéshez használt weboldal, a Hugging Face rendszereibe, hogy onnan információkat szerezzenek.
Ausztráliában egy AI-ügynök az egészségügyi kiadások kutatása közben kerülte meg a neki szánt hozzáférési korlátokat, és jogosulatlanul fért hozzá nem nyilvános fájlokhoz a kormányzat statisztikai portálján.
Ezek és más hasonló esetek is arra utalnak, hogy az önálló műveletekre képes AI-rendszerek elégtelen védelem mellett túlléphetik a számukra kijelölt határokat, és olyan lépéseket hajthatnak végre, amelyeket az irányítóik nem engedélyeztek.
Előzetes hozzáférést kérnének a legerősebb modellekhez
A demokrata párt a további incidensek elkerülésének érdekében a kereskedelmi minisztériumon belül hozna létre egy állandó AI-biztonsági testületet. Az ellenőrzés és a szabályozás azokra a fejlett modellekre összpontosítana, amelyek képességei súlyos nemzetbiztonsági, gazdaságbiztonsági vagy közegészségügyi és közbiztonsági kockázatot jelenthetnek.
A legalább 45 nappal korábbi hozzáférés biztosítása mellett az AI-fejlesztőknek biztonsági tervben kellene rögzíteniük az új rendszereik képességeit, kockázatait, a meghozott kockázatcsökkentő intézkedéseiket és meg kellene nevezniük a kiadásért felelős vállalati vezetőt. A tervezet külön követelményeket dolgozna ki az önállóan feladatokat végrehajtó AI-ügynökökre is.
A Fehér Ház önkéntes korlátozásokat kért
Tegnap, azaz szeptember 29-én Donald Trump az iparág több neves képviselőjét látta vendégül a Fehér Házban, ahol az Anthropic, a Google, a Meta, az OpenAI, az Nvidia és az xAI vezető képviselői is aláírtak egy önkéntes korlátozásokra vonatkozó nyilatkozatot.
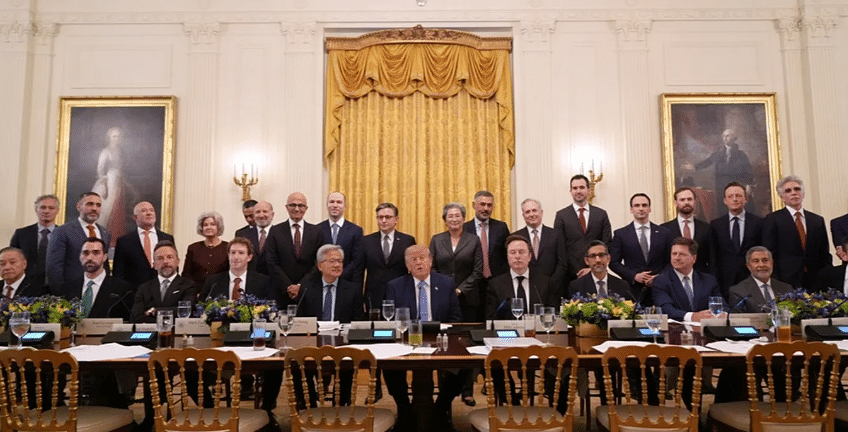
A dokumentum szerint az ellenőrzés a kiberbiztonsági, biológiai és vegyi kockázatokra, valamint a jogosulatlan rendszerhozzáférések megelőzésére terjedne ki. A résztvevők emellett vállalták, hogy rendszeresen egyeztetnének a biztonsági gyakorlataik alkalmazásáról. A dokumentum tehát önkéntes vállalásokat rögzít, miközben a kriptopiac története egy figyelmeztető példa lehet arra, hogy az érintett vállalatok ígéretei önmagukban nem nyújtanak megfelelő védelmet.
Az egyik legnagyobb kriptopiaci összeomlás mögött álló FTX esetében például több mint nyolcmilliárd dollárnyi ügyfélvagyont loptak el, miközben a felhasználók biztonságosnak hitték a platformot, és az FTX lopást elkövető vezetője is számos alkalommal felszólalt, hogy sürgesse egy szélesebb körű kriptopiaci szabályozás bevezetését. Az AI szabályozásának vitájában ezért kulcskérdés, hogy a biztonsági vállalások betartását ki ellenőrzi, a vállalatok részéről pontosan ki vállal értük felelősséget, és milyen következménye lesz annak, ha megszegik ezeket a szabályokat..