Észak-Koreában már 11-12 éves gyerekeket is beválogatnak arra az informatikai képzésre, amelyből később a hadsereg kiberegységei kapnak utánpótlást. A Reuters volt észak-koreai informatikusok beszámolói alapján mutatta be a rendszert, miután az FBI Észak-Koreát tette felelőssé a Binance elleni támadásért. A legnagyobb kriptotőzsde elleni incidensben több mint 6 milliárd dollárt loptak el.
Észak-Korea 1998-ban állította fel első kiberegységét, az ágazat azonban csak Kim Dzsongun 2011-es hatalomra kerülése után kapott nagyobb szerepet. Az észak-koreai vezető 2013-ban a nukleáris fegyverek és a rakéták mellett a kiberhadviselést is az ország támadóképességének alapjai közé sorolta. A dél-koreai hírszerzés 2024-es becslése szerint az észak-korea kiberhadviselési ereje 8400 főből állhat.
Kim Heung-kwang, aki Észak-Koreából való menekülése előtt az államnak képzett hackereket, két másik informatikussal együtt arról számolt be a Reutersnek, hogy a hatóságok évente 150-200 tanulót választanak ki informatikai képzésre. A legjobban teljesítők már 17 évesen az ország vezető egyetemeire kerülnek, majd újabb válogatás után a hadsereg kiberegységéhez vezénylik őket.
“Az nem számít, hogy ők szeretnének-e hackerek lenni” – mondta a volt kiképző.
A képzésben a matematika és az idegen nyelvek mellett a kriptovaluta-hálózatok működését és a külföldi elektronikai eszközök működésének visszafejtését is tanítják. Akik végül nem bizonyulnak elég jó hackernek, más pályára kerülnek, és arra készítik fel őket, hogy távmunkában külföldi cégeknek fejlesszenek szoftvereket, és így szerezzenek valutát a nemzetközi bankrendszerből kizárt országnak.
Phenjani lakás és dollárban megszabott bevételi cél
A sikeres hackerek phenjani lakást kaphatnak, ahol akár a szüleik is velük élhetnek. Egyes beszámolók akár 132 négyzetméteres lakásokról szólnak. Egy volt kiképző úgy tudja, hogy egy sikeres akció nyereségének akár 30 százalékát is megkaphatja a hackert foglalkoztató katonai egység, amiből fejlesztheti az eszközparkját.
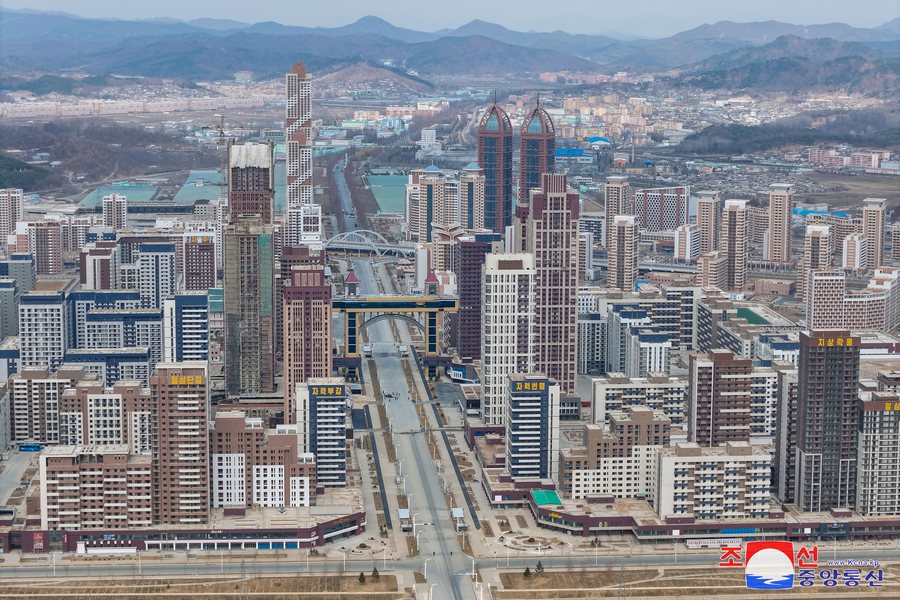
Phenjan-i luxusnegyed
A külföldi cégeknek dolgozó informatikusok munkájáról más kép rajzolódik ki. A beszámolók folyamatos megfigyelésről számoltak be. A dolgozóknak havonta dollárban megszabott fizetést kell elérniük, aki pedig valamiért elmarad ettől, megaláztatásra vagy más büntetésre számíthat.
A külföldi állásokból származó bevételek nagyságrendjét egy amerikai büntetőügy mutatja. Áprilisban két amerikait ítéltek börtönbüntetésre, mert segítettek észak-koreai informatikusoknak távmunkát szerezni több mint száz amerikai vállalatnál.
A közreműködők az Egyesült Államokban üzemeltettek laptopfarmokat, amelyekre az Észak-Koreából dolgozó informatikusok távolról jelentkeztek be, így a munkáltatók az IP-címek alapján azt hitték, hogy az alkalmazottak az Egyesült Államokban dolgoznak. Az amerikai igazságügyi minisztérium szerint a hálózat legalább 80 ember ellopott személyazonosságát használta fel, hogy munkát találjon a tagjainak, és több mint ötmillió dollárhoz segítette hozzá Észak-Koreát.
Kim Dzsongun-teszt
2025-re és 2026-ra a mesterséges intelligenciával végzett arccsere és a hamis személyazonosságok miatt a hagyományos háttérellenőrzés egyre kevésbé bizonyul hatékonynak. Ahogy egyre több, magát japán vagy kínai fejlesztőnek kiadó észak-koreai informatikus próbált elhelyezkedni, a blokklánciparban néhány kriptós projekt egy szokatlan interjúkérdéshez folyamodott, amit “Kim Dzsongun-tesztnek” neveznek.
2026 áprilisában a Tanuki42 néven ismert blokkláncbiztonsági nyomozó egy 82 másodperces részletet tett közzé egy online interjúból. A Taro Aikuchi álnéven jelentkező férfi azt állította, hogy Japánban él. A szakmai kérdésekre gördülékenyen válaszolt, de amikor az interjúztató arra kérte, ismételjen el egy trágár sértést Kim Dzsongunról, hogy kizárják az észak-koreai kötődést, a “japán mérnök” arckifejezése megváltozott.
Először a rossz kapcsolatra hivatkozott, majd bontotta a hívást és perceken belül törölte a Telegram-beszélgetés előzményeit, majd eltávolította a LinkedIn-profilját. A szigorú megfigyelés és a kollektív büntetés rendszerében szocializált hackereknek az ország vezetőjének nyilvános sértegetése olyan határ, amit nem mernek átlépni.
Here is a video of a North Korean IT worker being stopped dead in their tracks upon being required to insult Kim Jong Un.
It won't work forever, but right now it's genuinely an effective filter. I'm yet to come across one who can say it. https://t.co/8FFVPxNm8X pic.twitter.com/KXI5efMo5L
— tanuki42 (@tanuki42_) April 6, 2026
Nem csak pénzt lopnak
2014 novemberében támadók hatoltak be a Sony Pictures informatikai rendszerébe. Rengeteg belső dokumentum és vezetői e-mail került nyilvánosságra. A felelősséget egy magát Guardians of Peace-nek, vagyis a Béke Őreinek nevező szervezet vállalta, de a támadás hátterében az állhatott, hogy a Sony épp ekkor készült bemutatni Az interjú című filmet, amelyben merényletet terveznek Észak-Korea vezetője ellen.
Néhány hónappal később a Novetta biztonsági cég vezetésével több kutatócsoport kezdte vizsgálni a támadásban használt kártékony programokat. A 2016-ban publikált jelentés szerint a Sony elleni támadásban olyan kódrészleteket találtak, amelyek közös eredetre utaltak több más korábbi támadásban hátrahagyott programmal. A kutatók ezen vizsgálat során nevezték el Lazarus Groupnak az azóta hírhedté vált észak-koreai csoportot.
A nyomozás előrehaladtával egy szervezett állami hálózat képe bontakozott ki. Az amerikai pénzügyminisztérium 2019-ben már három csoportot vont szankciók alá, a Lazarust, a BlueNoroffot és az Andarielt, és mindhármat az észak-koreai katonai hírszerzés legfőbb szervéhez, a Felderítő Főhivatalhoz kötötte.
A hackerhálózatnak csak egy része foglalkozik blokkláncokkal és kriptoeszközökkel. Az Andariel csoport például amerikai kórházakat és más egészségügyi intézményeket támadott, majd váltságdíjat követelt tőlük. A pénzből további szervereket bérelt, és később már amerikai hadiipari beszállítók, légibázisok, valamint dél-koreai védelmi kutatóintézetek rendszereiből próbál F–15-ös vadászgépek hajtóműveiről, katonai felderítő műholdakról, tengeralattjárókról, nukleáris üzemanyagról és urándúsító létesítményekről szóló műszaki dokumentumokat letölteni.
A média és a hírszerzés területén a Diamond Sleet és a Kimsuky az információszerzésre és a megfélemlítésre összpontosít. A Sony Pictures elleni támadáshoz hasonló korai akciók után nyugati médiumok újságíróinak és kutatóintézetek munkatársainak adták ki magukat, és Észak-Koreával foglalkozó újságíróknak, diplomatáknak és védelmi kutatóknak küldtek kártékony programot tartalmazó interjúvázlatokat vagy találkozómeghívókat.
A közösségi médiában hamis fiókokat hoztak létre, és elismert biztonsági kutatóként építettek fel profiljokat, hogy a Google-höz hasonló nagyvállalatok szakembereinek bizalmába férkőzzenek, és nyilvánosságra nem hozott szoftverhibákról értesüljenek.
A hagyományos pénzügyi szektorban a BlueNoroff vagy APT38 már jóval a kriptopiac fellendülése előtt bankokat támadott. Legnagyobb visszhangot kiváltó akciójuk a bangladesi jegybank 2016-os kirablása volt.
A támadók a jegybank rendszerébe bejutva átutalási kéréseket küldtek a New York-i Fednek, amelynél a bank dollárszámlát vezetett. Közel egymilliárd dollárt próbáltak átutalni, amiből végül 81 millió dollár érkezett meg a Fülöp-szigeteki bankszámláikra, ahonnan más bankokon, pénzküldő szolgáltatásokon és kaszinókon keresztül mozgatták tovább a pénzt.
A nyomozók később megállapították, hogy a Fülöp-szigeteki számlákat már egy évvel korábban, hamis neveken nyitották meg. A fogadó számlák előkészítése mellett a támadók arra is időt szántak, hogy pontosan megértsék, milyen rendszer szerint működnek a nemzetközi átutalások. A pénzügyi intézmények elleni támadásokat vizsgáló kutatók szerint az ezekre specializálódó behatolók általában türelmesek és kivárják a megfelelő alkalmat a támadásra. A vizsgált esetekben a támadás előtt átlagosan 155 napot töltöttek az áldozatok hálózatában, de a leghosszabb behatolás közel két évig tartott.
A kriptoiparban tárolt vagyon is célponttá vált
Észak-koreai hackerek 2022-ben több mint 600 millió dollárnyi eszközt loptak el a Roninról, az Axie Infinity blokkláncos játék által használt szolgáltatásról, amely különböző blokkláncok között teszi lehetővé a kriptovaluták mozgatását.
Két évvel később a japán DMM Bitcoin tőzsdéről 4500 bitcoint vittek el, ami akkor több mint 300 millió dollárt ért. Az amerikai és japán hatóságok ezt a támadást a Binance-et is feltörő TraderTraitor csoporthoz kötötték.
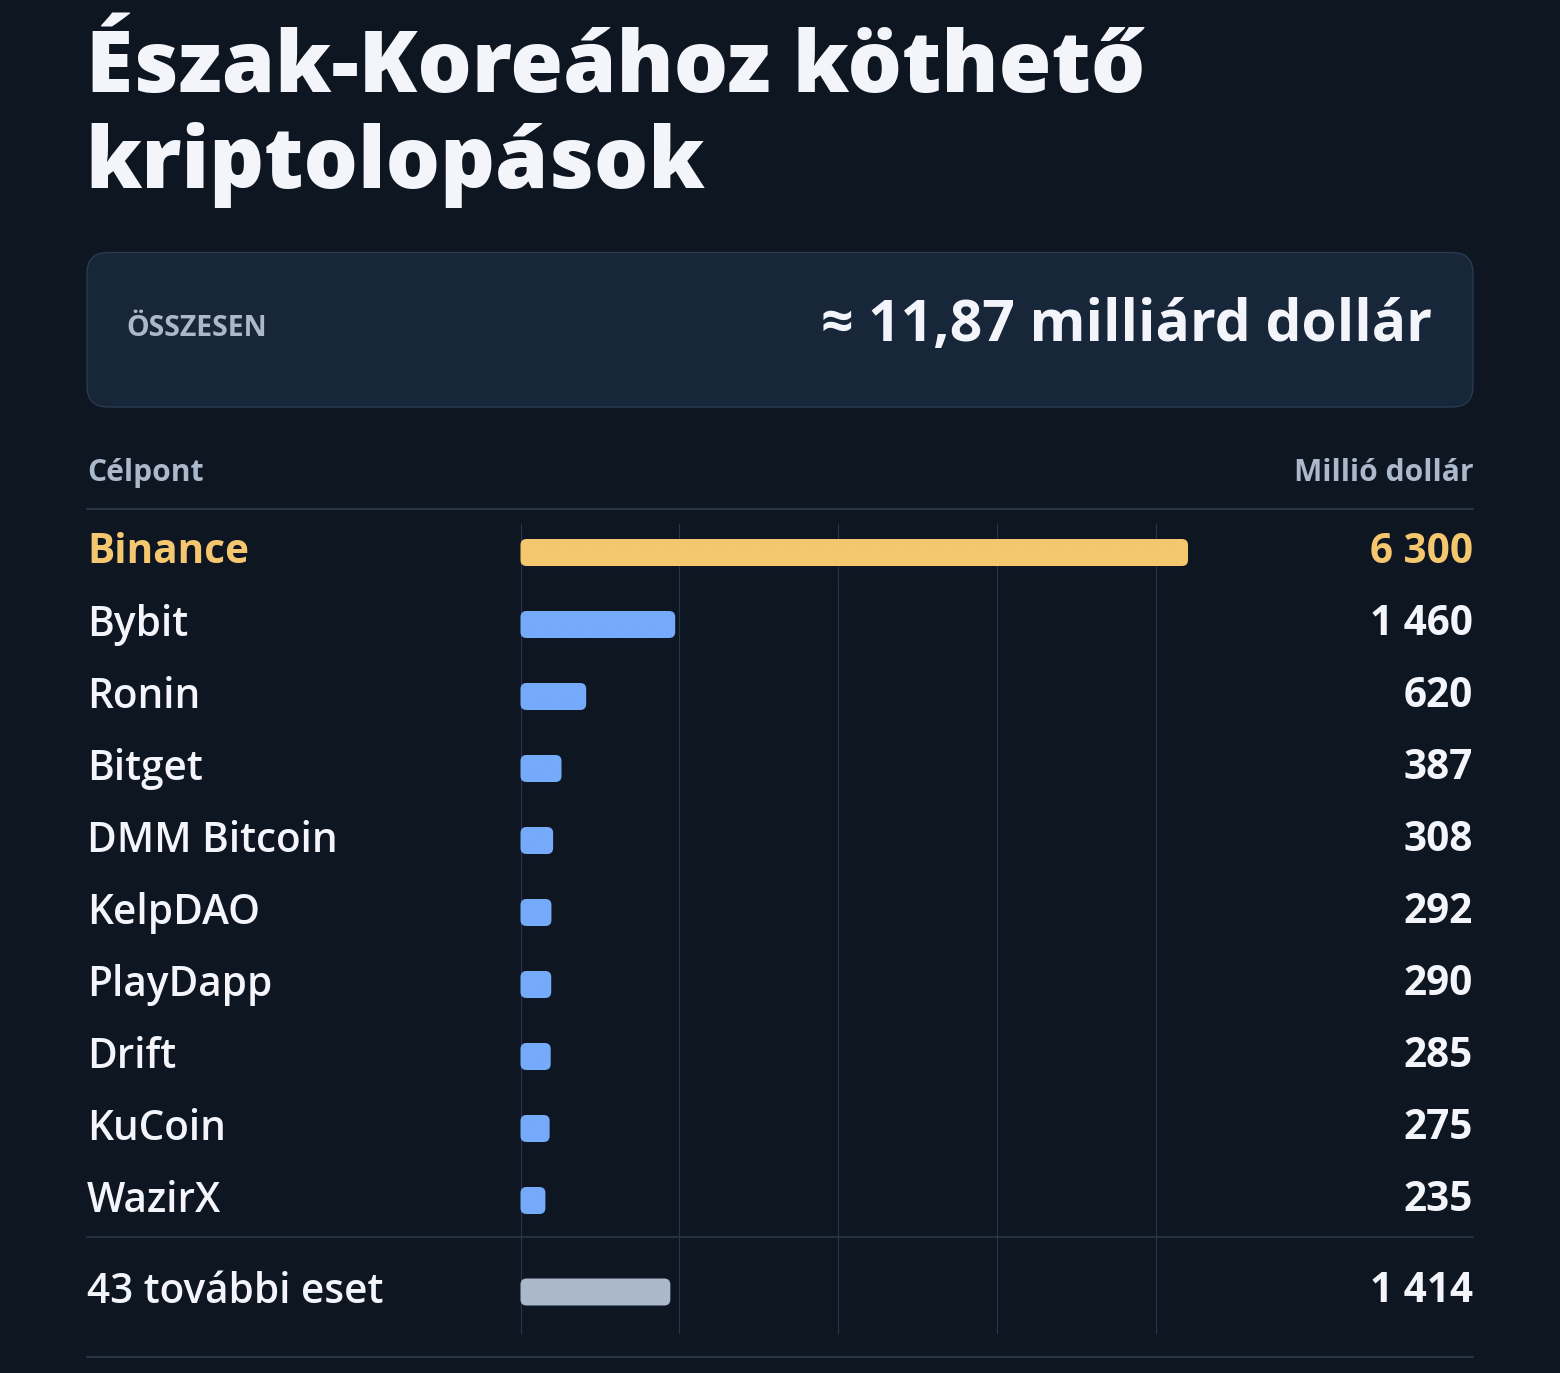
2025 februárjában a Bybit kriptotőzsde ethert készült átküldeni egy hosszú távú tárolásra használt offline tárcából egy napi használatban lévő online tárcába. Az átutalást több jogosult munkatársnak egyszerre kellett jóváhagynia egy tárcaszolgáltató, a Safe felületén.
Az utólagos vizsgálatok szerint néhány héttel korábban gyanús tevékenység zajlott a Safe egyik fejlesztőjének számítógépén, és a támadók ekkor illesztettek kártékony kódot a Safe weboldala által betöltött programba, amit úgy állítottak be, hogy csak akkor lépjen működésbe, amikor a Bybit kiszemelt tárcájából tranzakciót indítanak.
Két nappal később a Bybit jóváhagyásra jogosult munkatársai beléptek a Safe felületére, hogy egy korábban már többször elvégzett, szokásos belső átutalást hajtsanak végre. A művelet során azonban a támadók által előre telepített programját indították el, ami átírta a tárca működési szabályait. A támadás magát a Safe weboldalát is módosította, ami hamis visszajelzést jelenített meg a tárcakezelőknek, így fogalmuk sem volt róla, hogy éppen kirabolják őket. A támadók ezalatt a korábban szükséges többszörös jóváhagyás nélkül utalhattak ki eszközöket a tőzsde tárcájából. Az incidens során közel 1,5 milliárd dollárnyi kriptoeszközt loptak el.
Az észak-koreai támadók tehát egyre gyakrabban vesznek célba nagy szervezeteket, hogy még több pénzhez férjenek hozzá. A Binance által kiadott jelentés ugyancsak betekintést adott abba, hogyan kezdődhet egy ilyen művelet. A tőzsde tranzakcióit jóváhagyó rendszer feltöréséhez vezető út hónapokkal a lopás előtt, egy hétköznapinak tűnő program letöltésével vette kezdetét.
Így törték fel a Binance-et: hónapokon át készítették elő a támadást