Milliónyi szerver vált támadhatóvá, kormányzati oldalak sötétültek el. A PHP2Shell a web egyik alapkövét rengette meg, a bitcoin hálózat mégis kitartott. Vajon a bitcoinod is veszélyben volt?
Több mint egy évtizeden át lapult egy hiba a web egyik alapkövében, és amikor a múlt héten napvilágra került, kormányzati oldalak sötétültek el. A Cloudflare hálózatán ennek kapcsán milliós nagyságrendű támadási kísérlet zúdult végig. A PHP2Shell néven elhíresült sebezhetőség milliónyi szerver ajtaját hagyta résnyire nyitva. A bitcoin tulajdonosok joggal kérdezik: mi a helyzet a pénzemmel, a tárcámmal, a tőzsdei számlámmal? A rövid válasz megnyugtató, a hosszabb viszont tanulságos, még most is aktuális.
Mi történt a múlt héten?
A PHP egy programozási nyelv, amely az 1990-es évek óta a weboldalak egyik legfontosabb motorja. Erre épül a WordPress, a Drupal és a Joomla, vagyis webshopok, hírportálok és blogok sokasága. Október 21-én a PHP fejlesztői rendkívüli javítást adtak ki két kritikus hibára (CVE-2026-109618 és CVE-2026-109619), amelyek közös neve PHP2Shell.
A két hiba azért volt ennyire veszélyes, mert egy támadó jelszó és bejelentkezés nélkül, távolról futtathatta a saját programját a sérülékeny szerveren. A súlyosságukat a tízes skálán 9,2-re értékelték. A hibákat a Calif, az OpenAI és a Wiz kutatói találták meg augusztusban, mesterséges intelligencia segítségével.
Valóban lenullázhatja a megtakarításainkat a kvantumveszély? – Kripto Akadémia
A helyzetet súlyosbította, hogy a részletek a javítás előtt kiszivárogtak, és az Amazon szerint az első kihasználási kísérlet már október 17-én megtörtént, négy nappal a javítás megjelenése előtt.
A bitcoin hálózat kitartott
Kezdjük a jó hírrel: a bitcoin protokollt, a node-okat és a bányászatot a PHP2Shell nem érintette. Ennek egyszerű oka van. A hiba a PHP-ben volt, a bitcoin alapszoftverét, a Bitcoin Core-t viszont C++ nyelven írták, és semmi köze a PHP-hez. Ugyanez igaz a Lightning-hálózat legismertebb megvalósításaira, amelyek Go, C, Scala és Rust nyelven készültek, valamint a népszerű BTCPay Server fizetési rendszerre is.
A hardveres tárcák és a saját kezelésű (self-custody) tárcák szintén biztonságban voltak, hiszen ezek nem weboldalak mögötti szervereken futnak. A biztonsági elemzések egybehangzóan azt írják, hogy a privát kulcsokhoz, az okosszerződésekhez és a hidegtárcákhoz ezen a hibán keresztül nem vezetett közvetlen út.
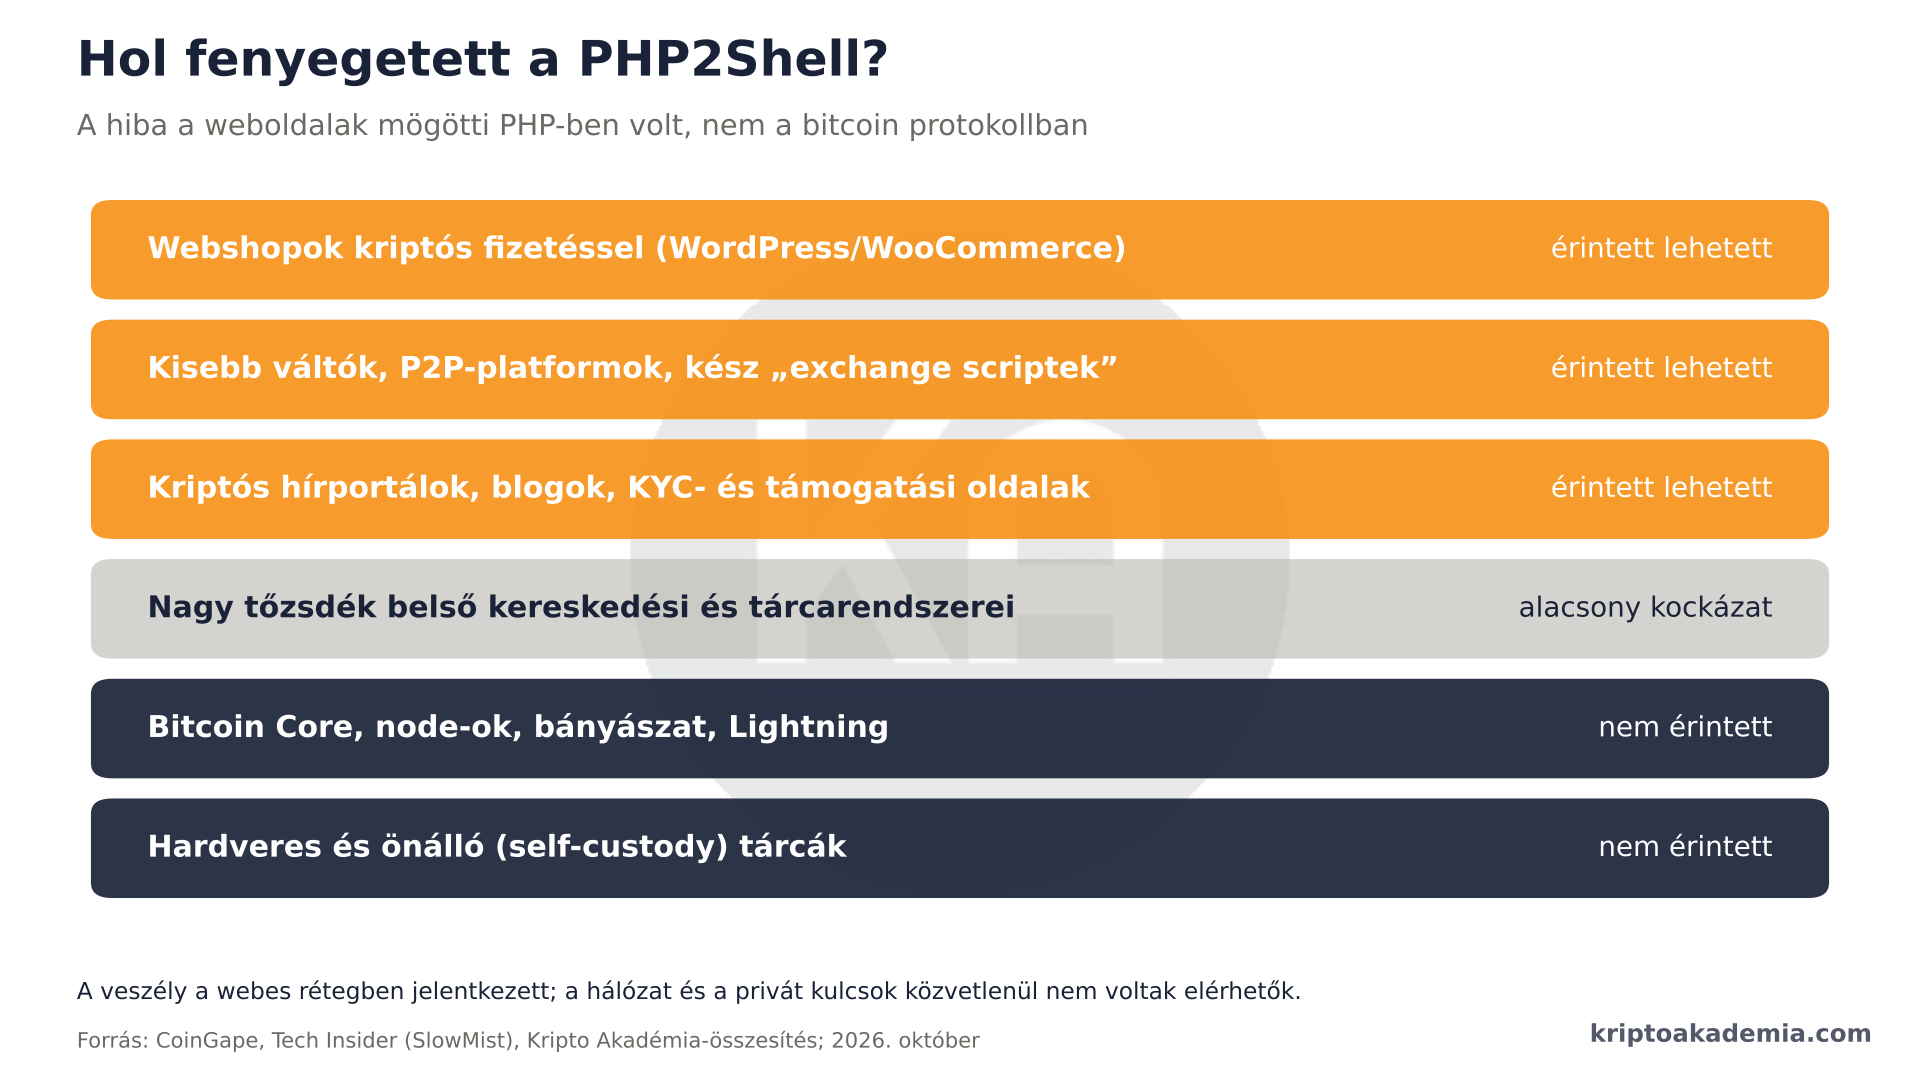
A bitcoin felépítése itt megmutatta az erejét: a hálózat nem egy központi szerveren múlik, amelyet egyetlen hibával le lehetne kapcsolni.
A gyenge pont a webes réteg volt
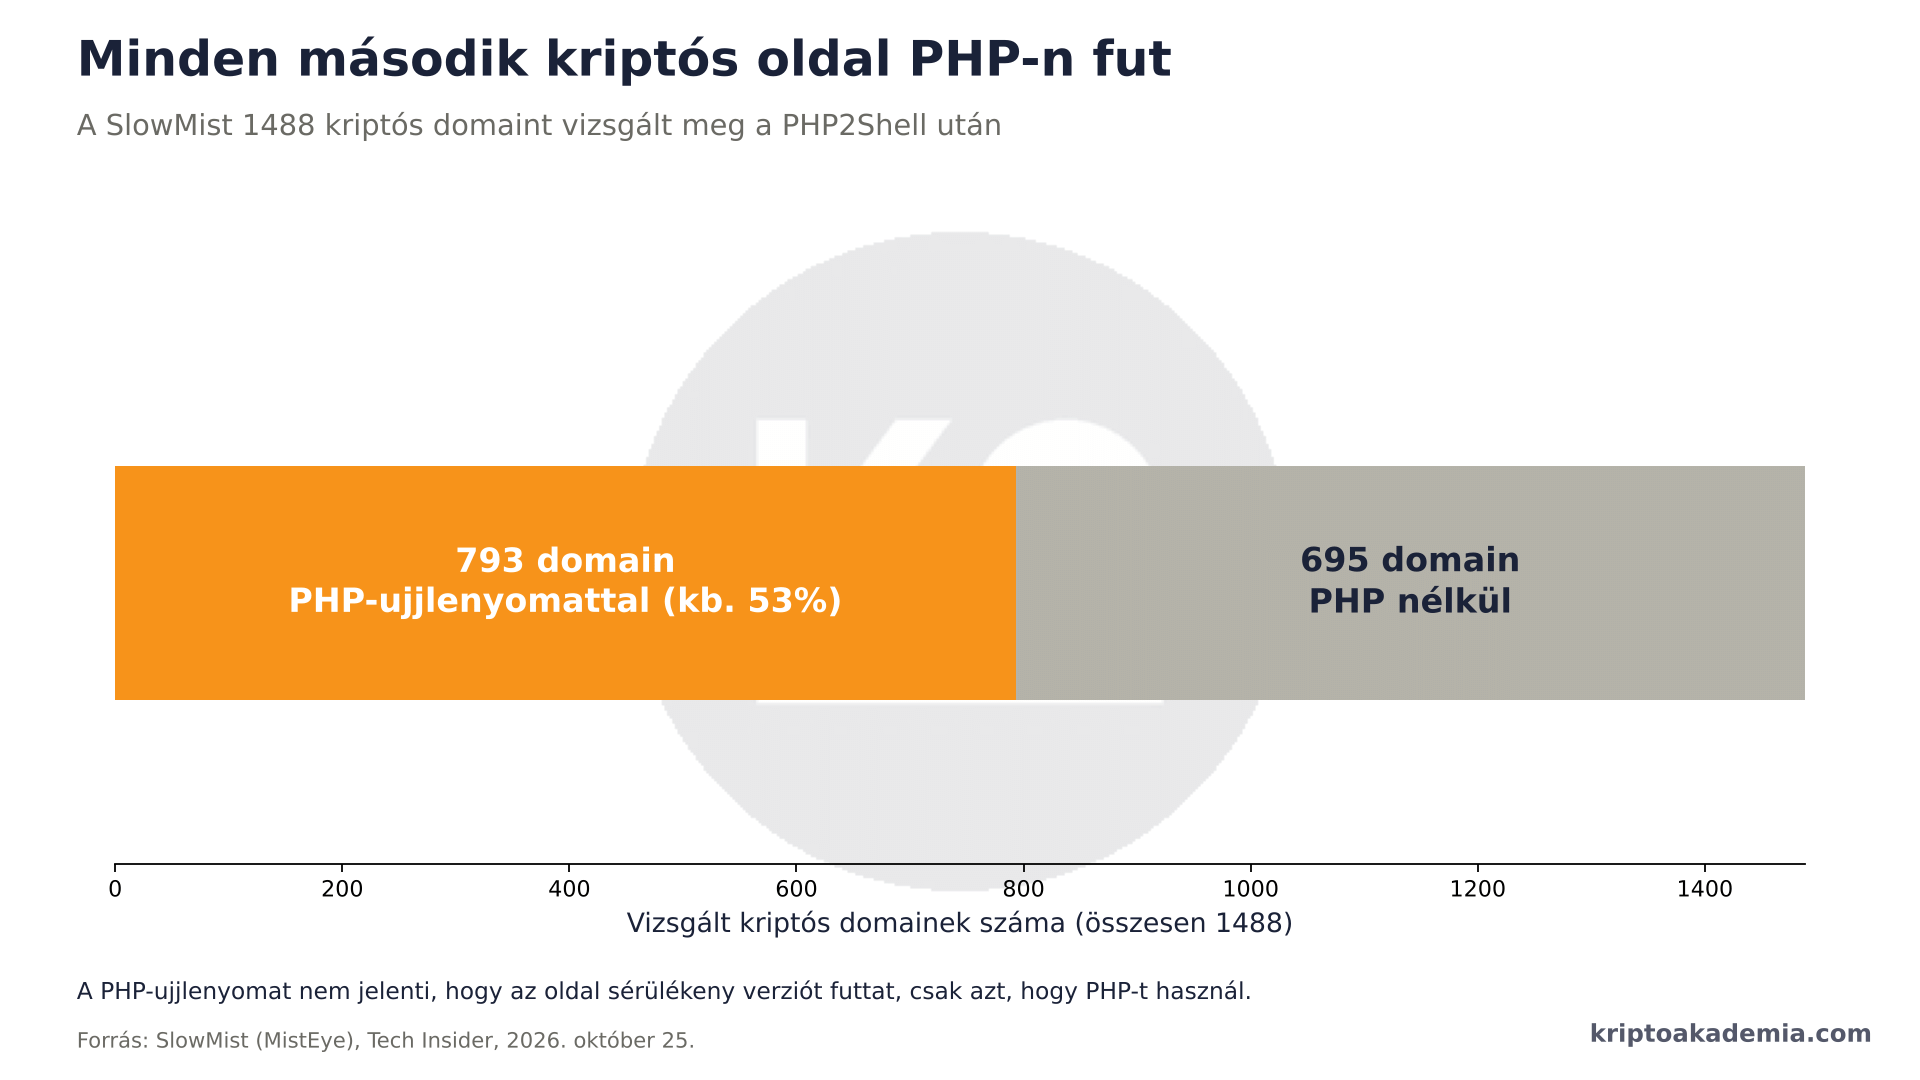
A bitcoint nem lehetett feltörni, a köré épült weboldalakat viszont igen. A veszély ott jelentkezett, ahol egy kriptos szolgáltatás látható, webes felülete PHP-n fut. A SlowMist blokklánc-biztonsági cég a hír után 1488 kriptós domaint vizsgált meg, és 793-on, vagyis nagyjából minden második oldalon talált PHP-re utaló nyomot. Ez nem jelenti, hogy ezek az oldalak sérülékeny verziót futtattak, de jól mutatja, mennyire elterjedt a PHP a szektorban.
A legnagyobb kockázatnak a következők voltak kitéve:
- Webshopok kriptos fizetéssel. A WordPress/WooCommerce-alapú boltok bitcoin-fizetési bővítményei gyakran egyszerűen kiírják a kereskedő tárcacímét. Egy feltört oldalon a támadó a fizetési címet a sajátjára cserélheti, így a vásárló gyanútlanul a csalónak fizet.
- Kisebb váltók és P2P-platformok. Sok kész „exchange script” PHP-ben készült, és gyakran elavult verzión fut.
- Kriptos hírportálok, KYC- és támogatási oldalak. Ezekre hamis tárcaletöltés, átverő link vagy úgynevezett wallet drainer, azaz tárcaürítő kód kerülhet, miközben az oldal megbízhatónak tűnik.
A CoinGape elemzése szerint a kockázat a dAppok felületeit, a KYC-portálokat és a tőzsdei vezérlőpultokat érinthette, az okosszerződéseket és a hidegtárcákat nem.
A csendes veszély: a kiszivárgó kulcsok
A PHP2Shell egyik változata kódfuttatás nélkül is képes volt kiolvasni a szerver memóriáját, ahol más látogatók kéréseiből származó adatok is lehetnek. A kutatók kimutatták, hogy így jelszavak, belépési tokenek, API-kulcsok és tanúsítványok is kiszivároghattak.
Kriptós szemmel ez a legalattomosabb része a történetnek. Ha egy PHP-s alkalmazás – például egy kereskedő bot, egy portfóliókövető vagy egy fizetési bővítmény, tőzsdei API-kulcsot tárolt, az illetéktelen kezekbe kerülhetett. Ha egy ilyen kulcsnak kivételi joga is volt, abból közvetlen pénzügyi kár lehet. A szakértők ezért azt javasolják, hogy az érintett szolgáltatók cseréljék le a tárolt kulcsokat és belépési adatokat.
Mit mondtak a tőzsdék?
A nagy szereplők néhány napon belül megszólaltak. A Bitcoin.com és a CoinCodex beszámolója szerint a Coinbase nem talált kitett PHP-példányt, a Binance pedig azt közölte, hogy elvégezte a szükséges javításokat. A Bitgo, a Bitget Wallet és a PancakeSwap úgy nyilatkozott, hogy nem érintett.
A BNB Chain hivatalos közleménye szerint technológiai rendszere egyáltalán nem használ PHP-t, így hálózata és alapinfrastruktúrája nem érintett. A Trust Wallet ugyanezt erősítette meg, a Krakenről pedig azt írták, hogy alaprendszerét még 2025-ben átírta PHP-ről Rust nyelvre.
Új blokkláncot fejleszt a BNB Chain – Kripto Akadémia
Érdemes azonban különbséget tenni a nyilatkozatok között. A „nem használunk PHP-t” a legerősebb állítás, a „nem vagyunk érintettek” viszont kívülről nehezen ellenőrizhető.A szöuli Dongguk Egyetem információbiztonsági professzora arra figyelmeztetett, hogy mivel a tőzsdék éjjel-nappal működnek és ügyfélvagyont kezelnek, egy feltört webszerverből komoly kár lehet, ha a támadó onnan a belső rendszerekig jut.
Rengeteg próbálkozás, igazolt betörés nélkül
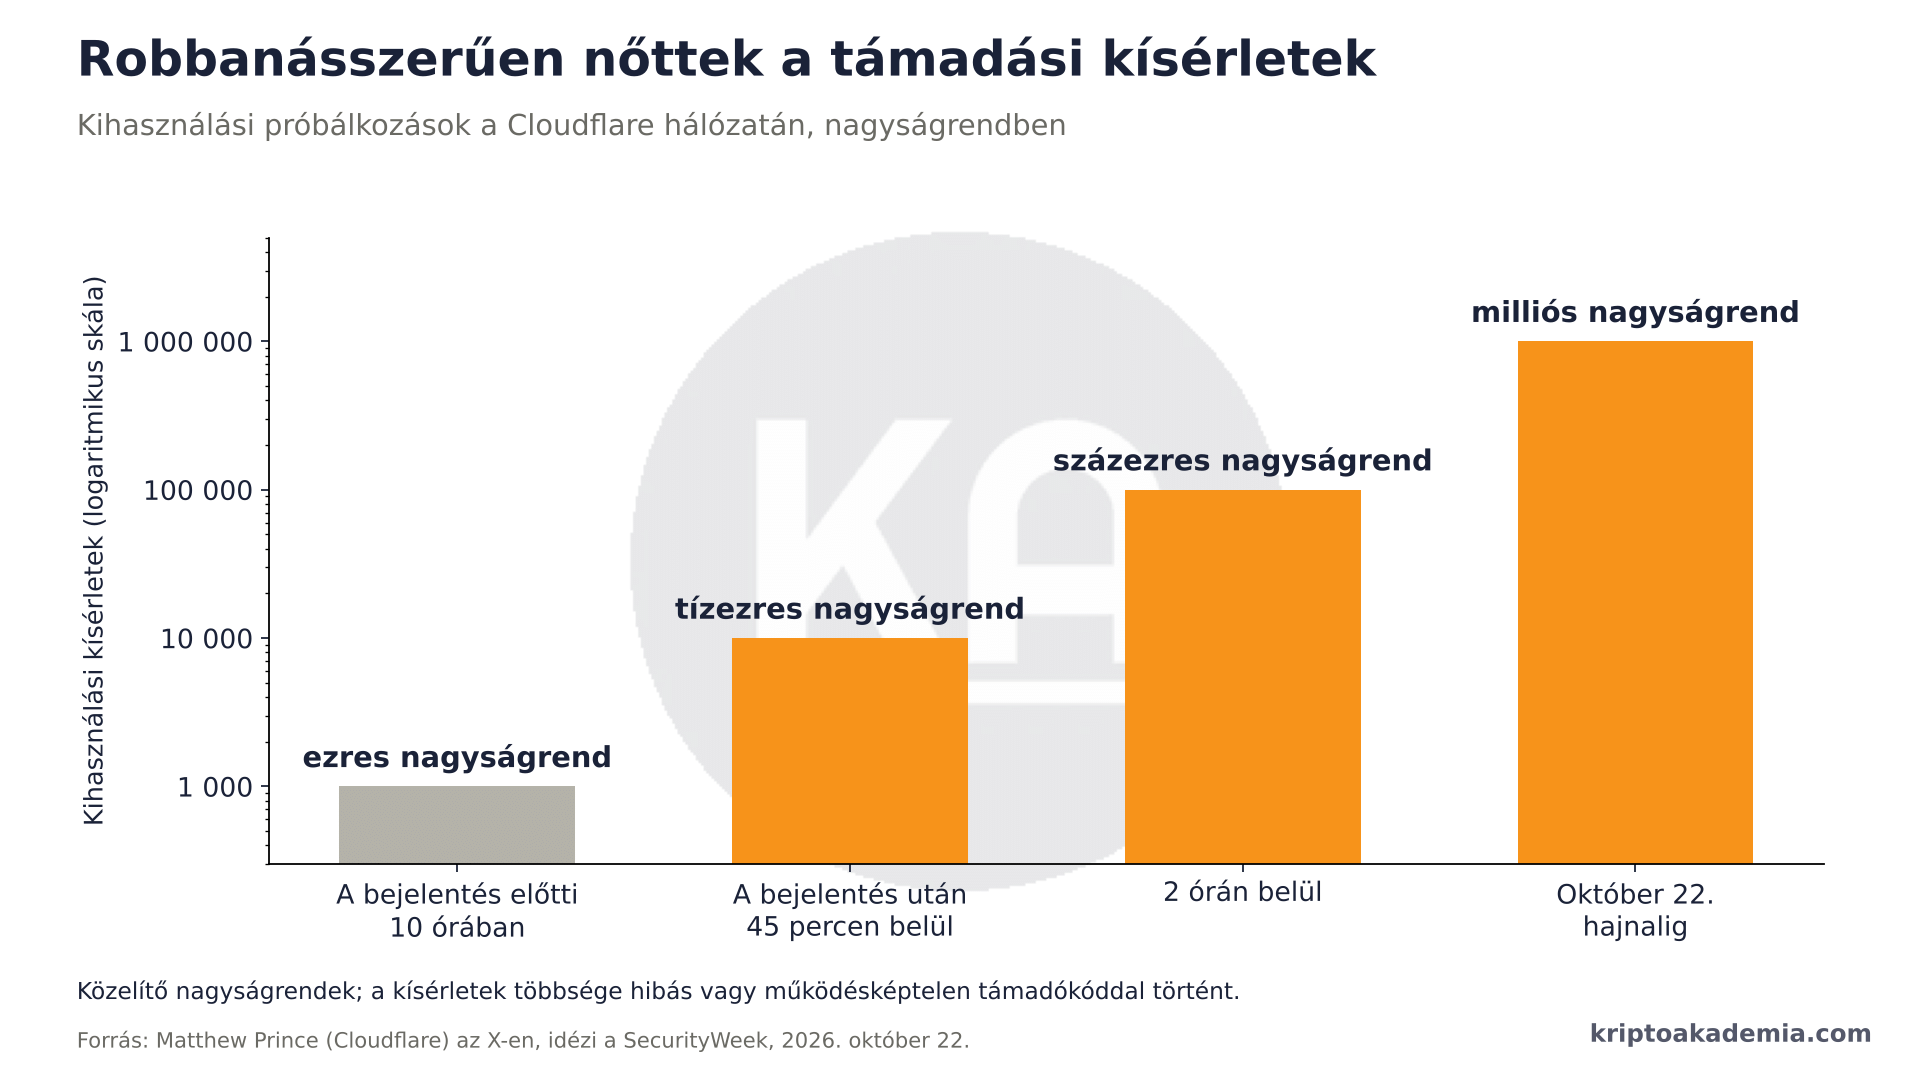
A támadók gyorsan mozdultak. A Cloudflare vezérigazgatója, Matthew Prince szerint a bejelentés előtti 10 órában ezres nagyságrendű kihasználási kísérletet láttak, a bejelentés után 45 percen belül tízezreset, két órán belül százezreset, másnapra pedig milliós nagyságrendű próbálkozás zúdult a hálózatukra.
A kép mégis megnyugtatóbb, mint amilyennek az első napokban tűnt. A SecurityWeek október 23-i összesítése szerint egyetlen sikeres, igazolt betörést sem jelentettek. A watchTowr szerint a szétszórt támadókódok vagy nem működtek, vagy csak összeomlasztották a célgépet.
A kriptos szolgáltatókra vonatkozóan is ugyanez a helyzet. Eddig egyetlen kriptotőzsdei vagy tárcához köthető incidenst sem kapcsoltak a PHP2Shellhez. A Sophos ugyanakkor azt észlelte, hogy a támadók a Mirai nevű botnet egyik változatát próbálták telepíteni a hibán keresztül, a kísérletet megállították.
Miért nem ért még véget a történet?
Ha nem történt igazolt betörés, miért kellene még mindig foglalkozni vele? Három okból.
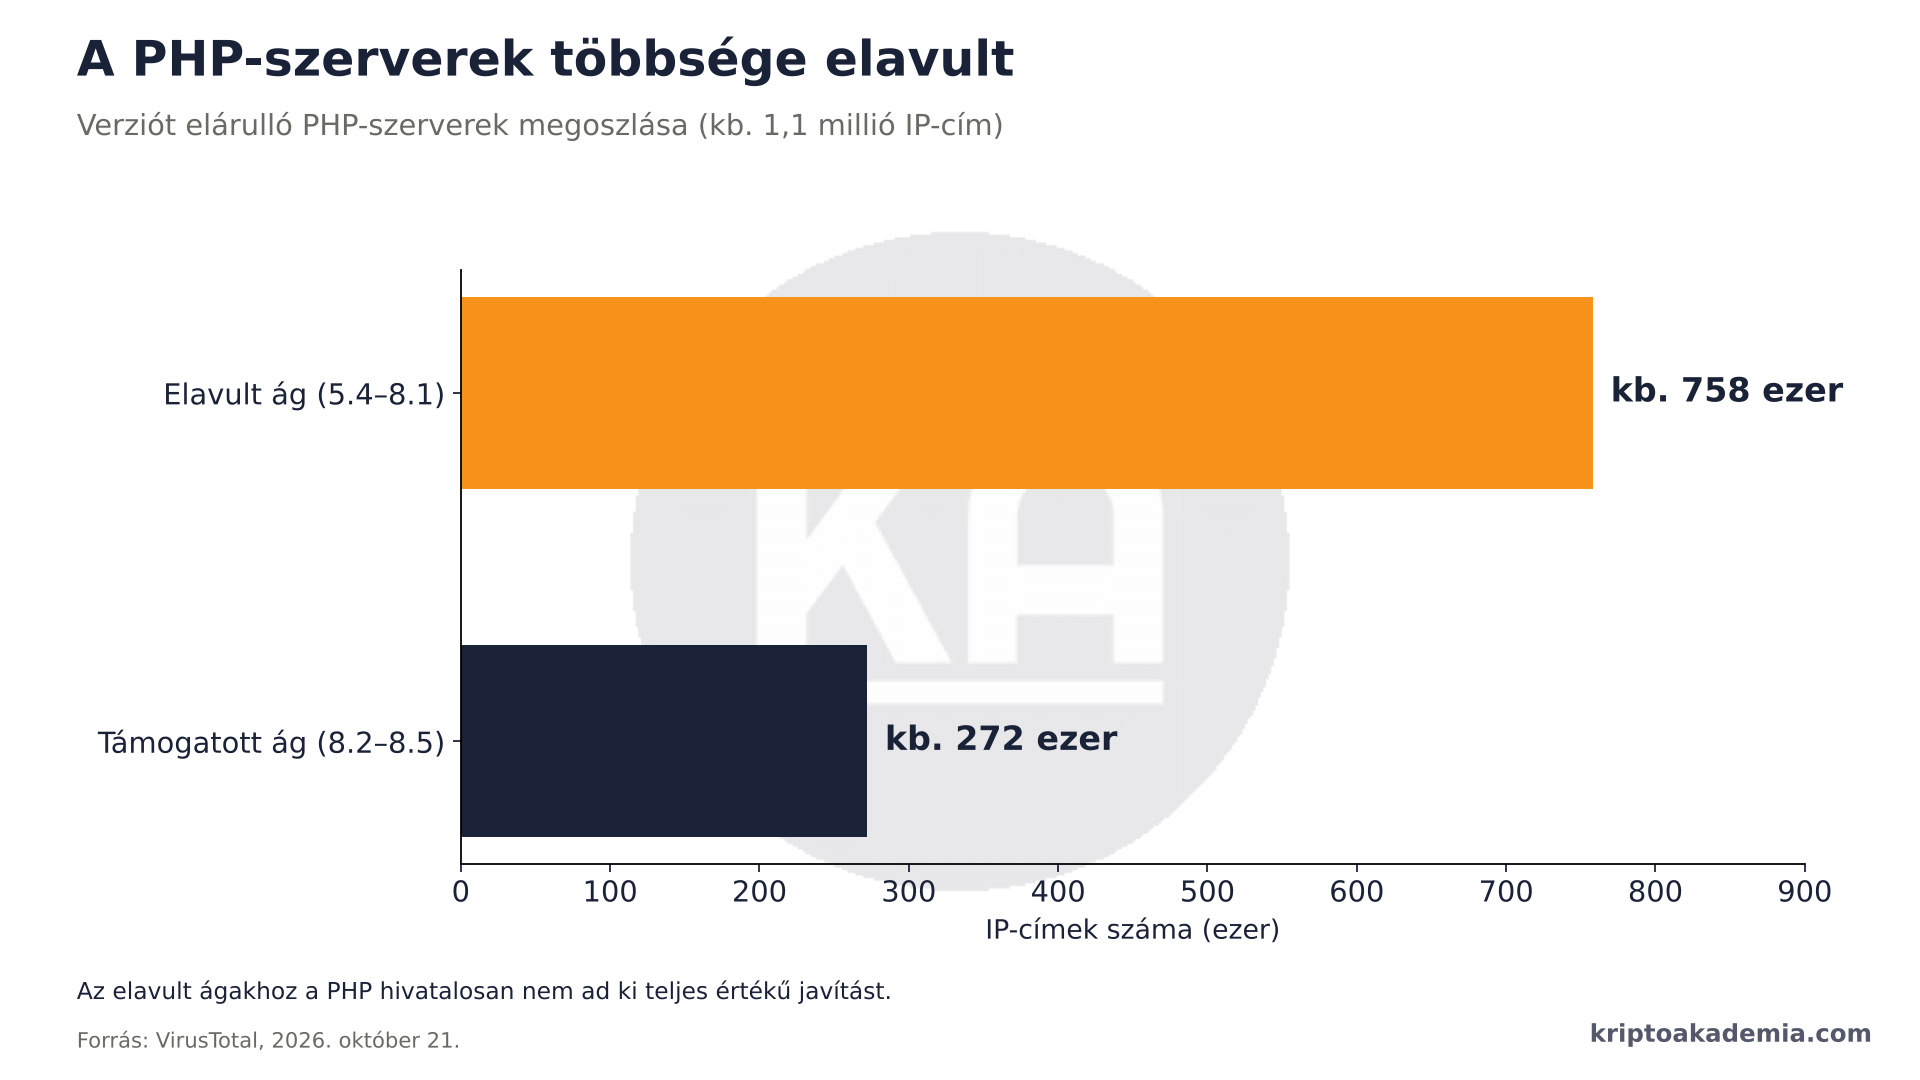
Az első a lassú frissítés. A VirusTotal szerint a verziójukat eláruló PHP-szerverek közül nagyjából 758 ezer elavult ágat futtat, és csak mintegy 272 ezer naprakészet. A Qualys ügyféladatai alapján pedig a PHP-példányok mintegy 71 százaléka olyan régi verzión fut, amelyhez soha nem érkezik teljes értékű hivatalos javítás.
A második, hogy a támadók tanulnak. A VulnCheck már olyan exploitot épített, amely éles, ajánlott beállítású szerveren is eléri a kódfuttatást. Egyelőre csak fizető ügyfeleinek adja ki, de a cég maga is arra számít, hogy a fejlettebb támadók hamarosan utolérik.
A harmadik az adathalászat. Minden nagy biztonsági riasztás után megjelennek a „biztonsági frissítés szükséges”, „erősítsd meg a fiókod” típusú csaló e-mailek és üzenetek. A PHP2Shell után sincs ez másként.
Mit tehetsz most?
A jó hír, hogy a PHP2Shell miatt nem kell pánikszerűen kivenned a bitcoinodat a tőzsdéről, hiszen sem a hálózat, sem a nagy tőzsdék nem jelentettek kárt. Néhány egyszerű lépéssel azonban sokat tehetsz a biztonságodért.
Ha bitcoint tartasz vagy kereskedsz:
- Seed phrase-t, azaz a tárca helyreállító szavait soha ne írd be semmilyen weboldalra, bármilyen ismerősnek tűnik is az oldal.
- Tőzsdei API-kulcsnál ne engedélyezd a kivételi jogot, ha nincs rá feltétlenül szükség, és cseréld le a régi kulcsokat.
- Kapcsold be a kivételi címek fehérlistáját és a kétlépcsős azonosítást, lehetőleg hardveres kulccsal.
- Tárcát, bővítményt, alkalmazást csak a hivatalos forrásból tölts le, ne e-mailben kapott linkről.
- A „PHP-incidens miatt frissítsd a fiókod” típusú üzeneteket hagyd figyelmen kívül: a valódi tőzsdék az alkalmazáson belül jeleznek.
Ha kriptos fizetést fogadsz vagy oldalt üzemeltetsz:
- Frissíts a javított PHP-verziók egyikére: 8.5.12, 8.4.27, 8.3.36 vagy 8.2.35, vagy kérdezd meg a tárhelyszolgáltatót, megtette-e már.
- Ellenőrizd, hogy a fizetési bővítményben szereplő tárcacím valóban a tiéd, és nem változott-e.
- Nézd át a naplókat legalább október közepéig visszamenőleg, és cseréld le a szerveren tárolt jelszavakat és API-kulcsokat.
A leggyengébb láncszem szakadt el
A PHP2Shell a bitcoin egyik legfontosabb tanulságát húzta alá. Maga a protokoll a vihar közepén is rendíthetetlenül működött, miközben a köré épült weboldalak egy része napokig a támadók célkeresztjében állt. Nem a bitcoint feltörni a nehéz, a hozzá vezető ajtókat kell jól bezárni. Ezek az ajtók jellemzően nem a blokkláncon, hanem a weboldalakon, a tőzsdéken és a saját szokásainkban vannak.
Nem az a kérdés, hogy a következő hasonló hiba jön-e, hanem hogy mikor. A mesterséges intelligencia a védőknek és a támadóknak egyaránt felgyorsítja a hibavadászatot. Aki a kulcsait a saját kezében tartja, óvatosan kattint és nem halogatja a frissítéseket, az a következő riadalom idején is nyugodtan alhat.
Kérdésed van a tárcád biztonságáról? Keress minket a discordon! Kövesd híreinket, hogy elsőként értesülj a legfrissebb technológiai, AI és bányászati hírekről! Legyél Te is tag a Discord csatornánkon, ahol naprakész hírfolyamunkban és jelentések szobánkban követheted a kriptovalutákkal kapcsolatos eseményeket!
Még több hírt és információt olvasnál? Iratkozz fel YouTube csatornánkra! Ha pedig segítőkész és informatív kripto közösségre vágysz, látogass el Discord csatornánk valamennyi szobájába.
Mi az a kvantumszámítástechnika, és veszélyben van-e a Bitcoin?
/sevurity week, tech insider, coingape, slowmist, nbsznki, sansec/