Hat hardvertárca-gyártó, nyolc incidens és több mint 200 millió dollár kár: ilyen volt 2026, eddig. Megmutatjuk, mi szivárgott ki a Ledgertől a Keystone-ig, és mit tehetsz most.
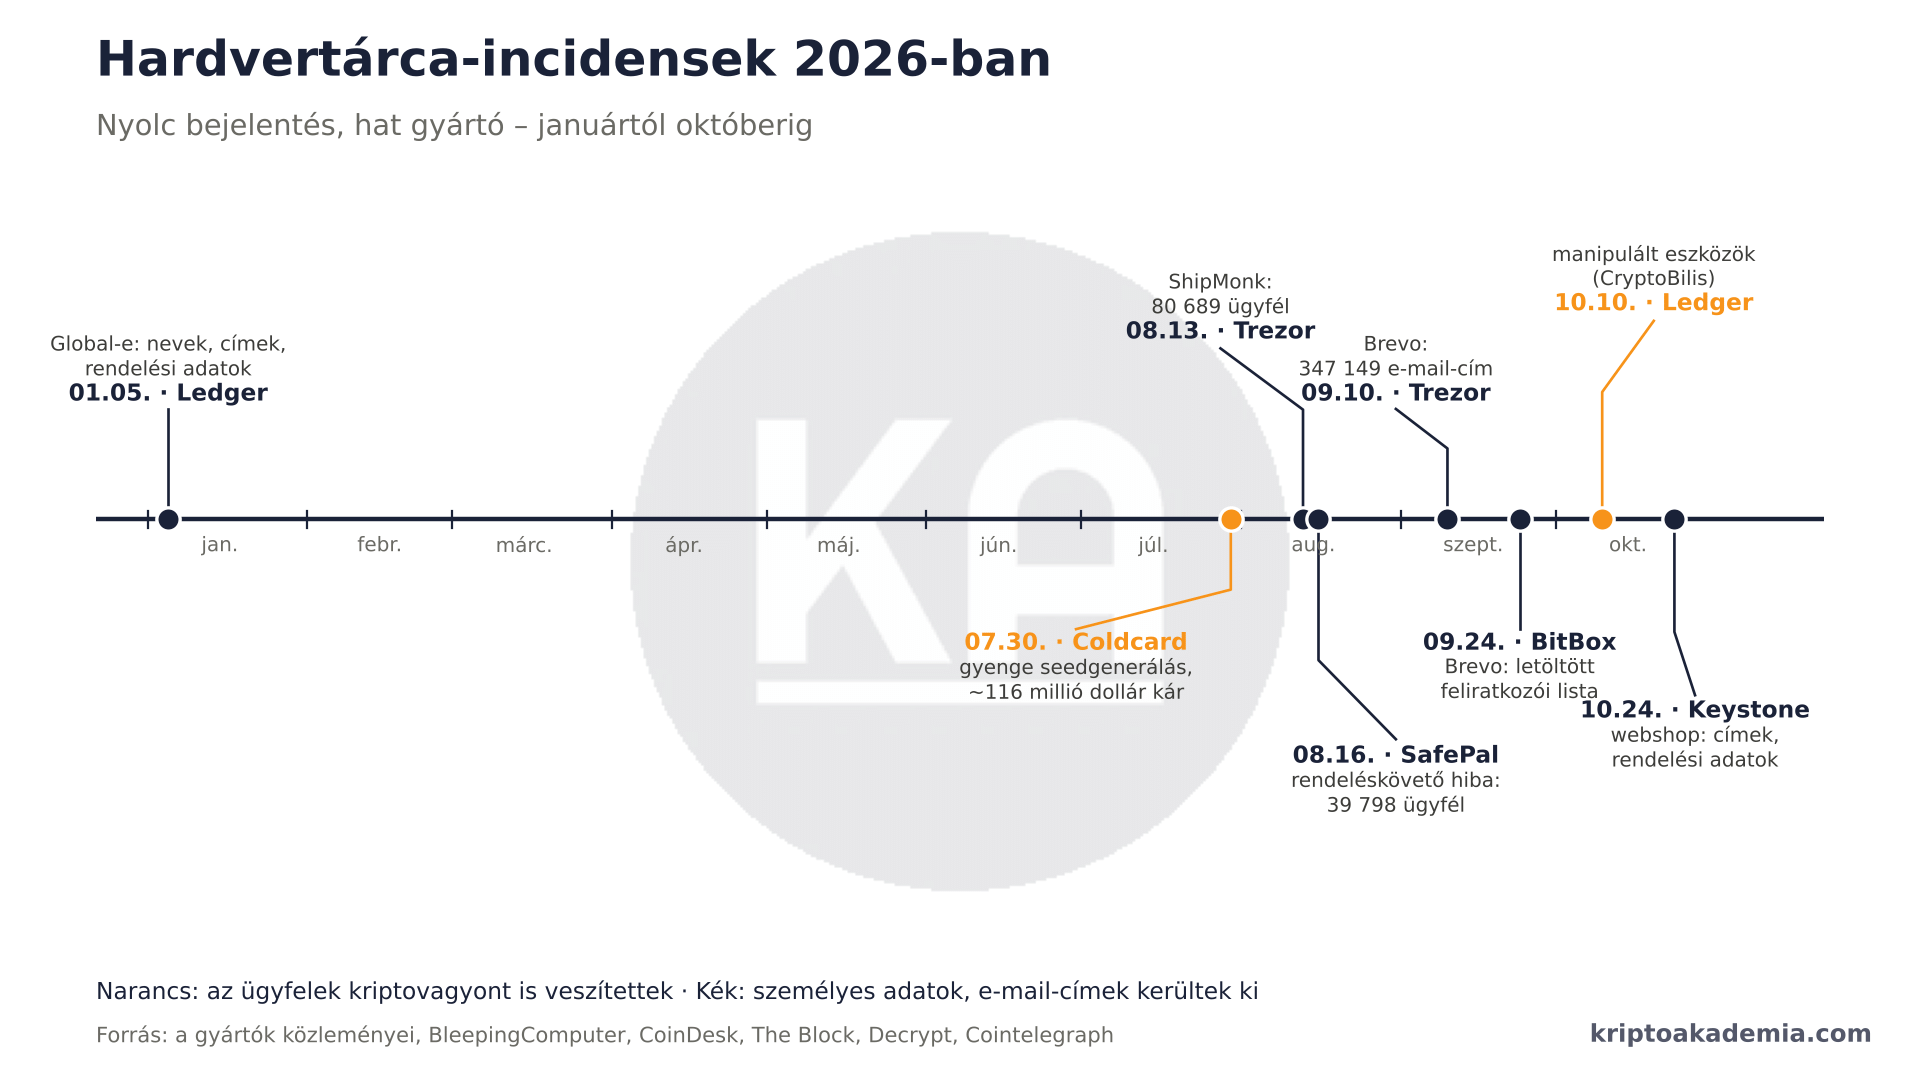
Aki hardvertárcát vesz, a nyugalmát vásárolja meg: a kulcsok offline vannak, a hackerek kint maradnak. 2026 azonban rácáfolt erre a kényelmes hitre. Januártól októberig hat hardvertárca-gyártó jelentett be biztonsági incidenst. Az ügyfelek ezek közül csak két esetben veszítettek kriptovagyont: a Coldcardnál és egy Ledger-viszonteladónál. A többi esetben „csak” nevek, lakcímek és e-mail-címek kerültek ki. Kriptotulajdonosoknál azonban ez is komoly kockázat.
Januári nyitány: a Ledger partnerénél szivárogtak az adatok
Az évet a Ledger nyitotta. Január 5-én jelentették be, hogy a Global-e nevű külső e-kereskedelmi platformnál, amelyet a cég a nemzetközi rendelésekhez használ, adatszivárgás történt. Kikerültek az ügyfelek nevei, elérhetőségei, szállítási címei és rendelési adatai. A tárcákhoz és a kulcsokhoz a támadók nem fértek hozzá. A feltört felhőrendszer több kereskedő rendelési adatait tárolta, így más márkák is érintettek voltak.
A nyarat a Coldcard sokkolta
A legsúlyosabb eset július 30-án robbant ki. A Coldcard gyártója, a Coinkite nagyjából 30 órával az első tömeges kiáramlások után adott ki figyelmeztetést a seedgenerálás hibájáról. A hiba a 4.0.1-es firmware-rel került be 2021 márciusában, és öt évig lappangott. A helyreállító jelsor emiatt nem a chip hardveres véletlenszám-generátorából, hanem egy kiszámítható szoftveres forrásból készült. Így a privát kulcsok rekonstruálhatóvá váltak.
A DeFi-t nemcsak a hackerek, hanem a mesterséges intelligencia is fenyegeti – Kripto Akadémia
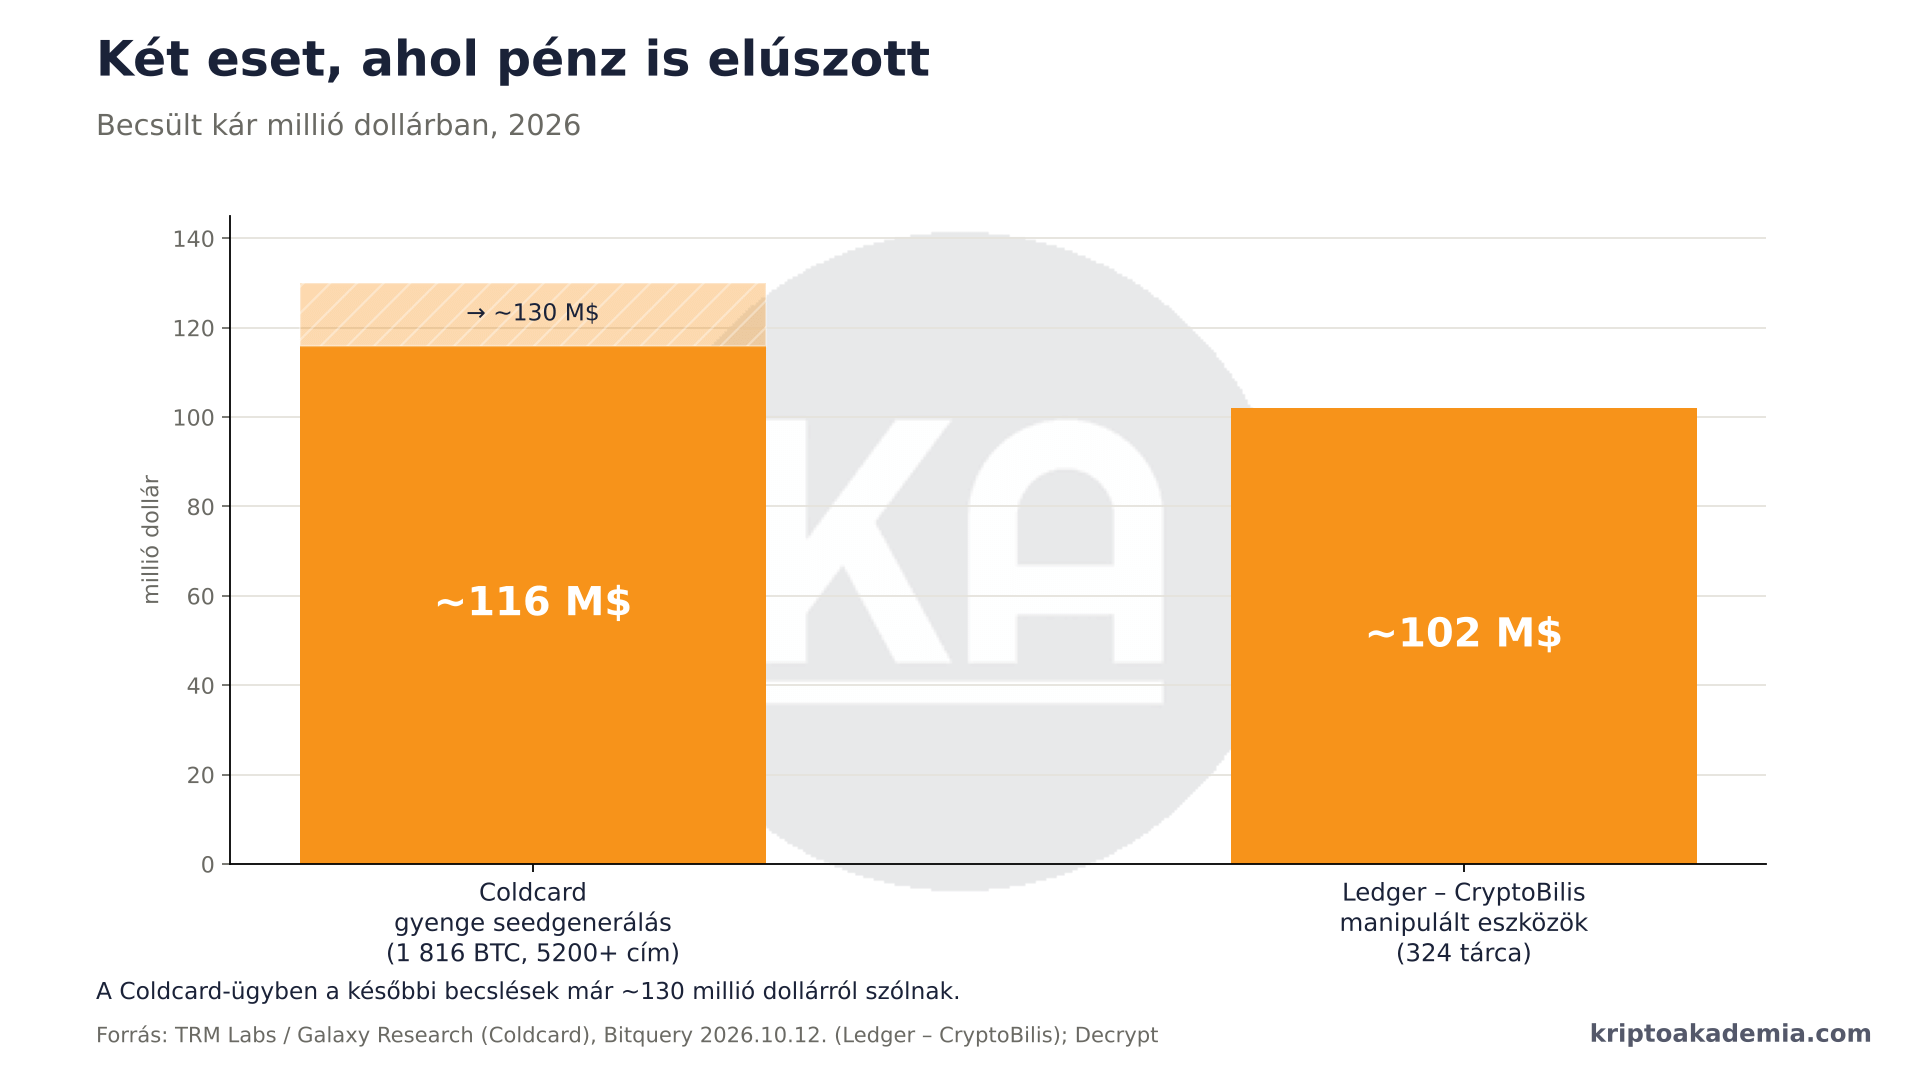
A TRM Labs szerint mintegy 1816 bitcoin, azaz körülbelül 116 millió dollár tűnt el több mint 5200 címről. A későbbi összesítések már nagyjából 130 millió dolláros kárról szólnak. A Coinkite szerint a támadók mesterséges intelligenciával vizsgálhatták át a nyílt forráskódú firmware régebbi verzióit. Akik a tárca létrehozásakor legalább 50 saját dobókockás dobással növelték a véletlenszerűséget, azokat ez a hiba nem fenyegeti.
Augusztus: a Trezor szállítója és a SafePal rendeléskövetője
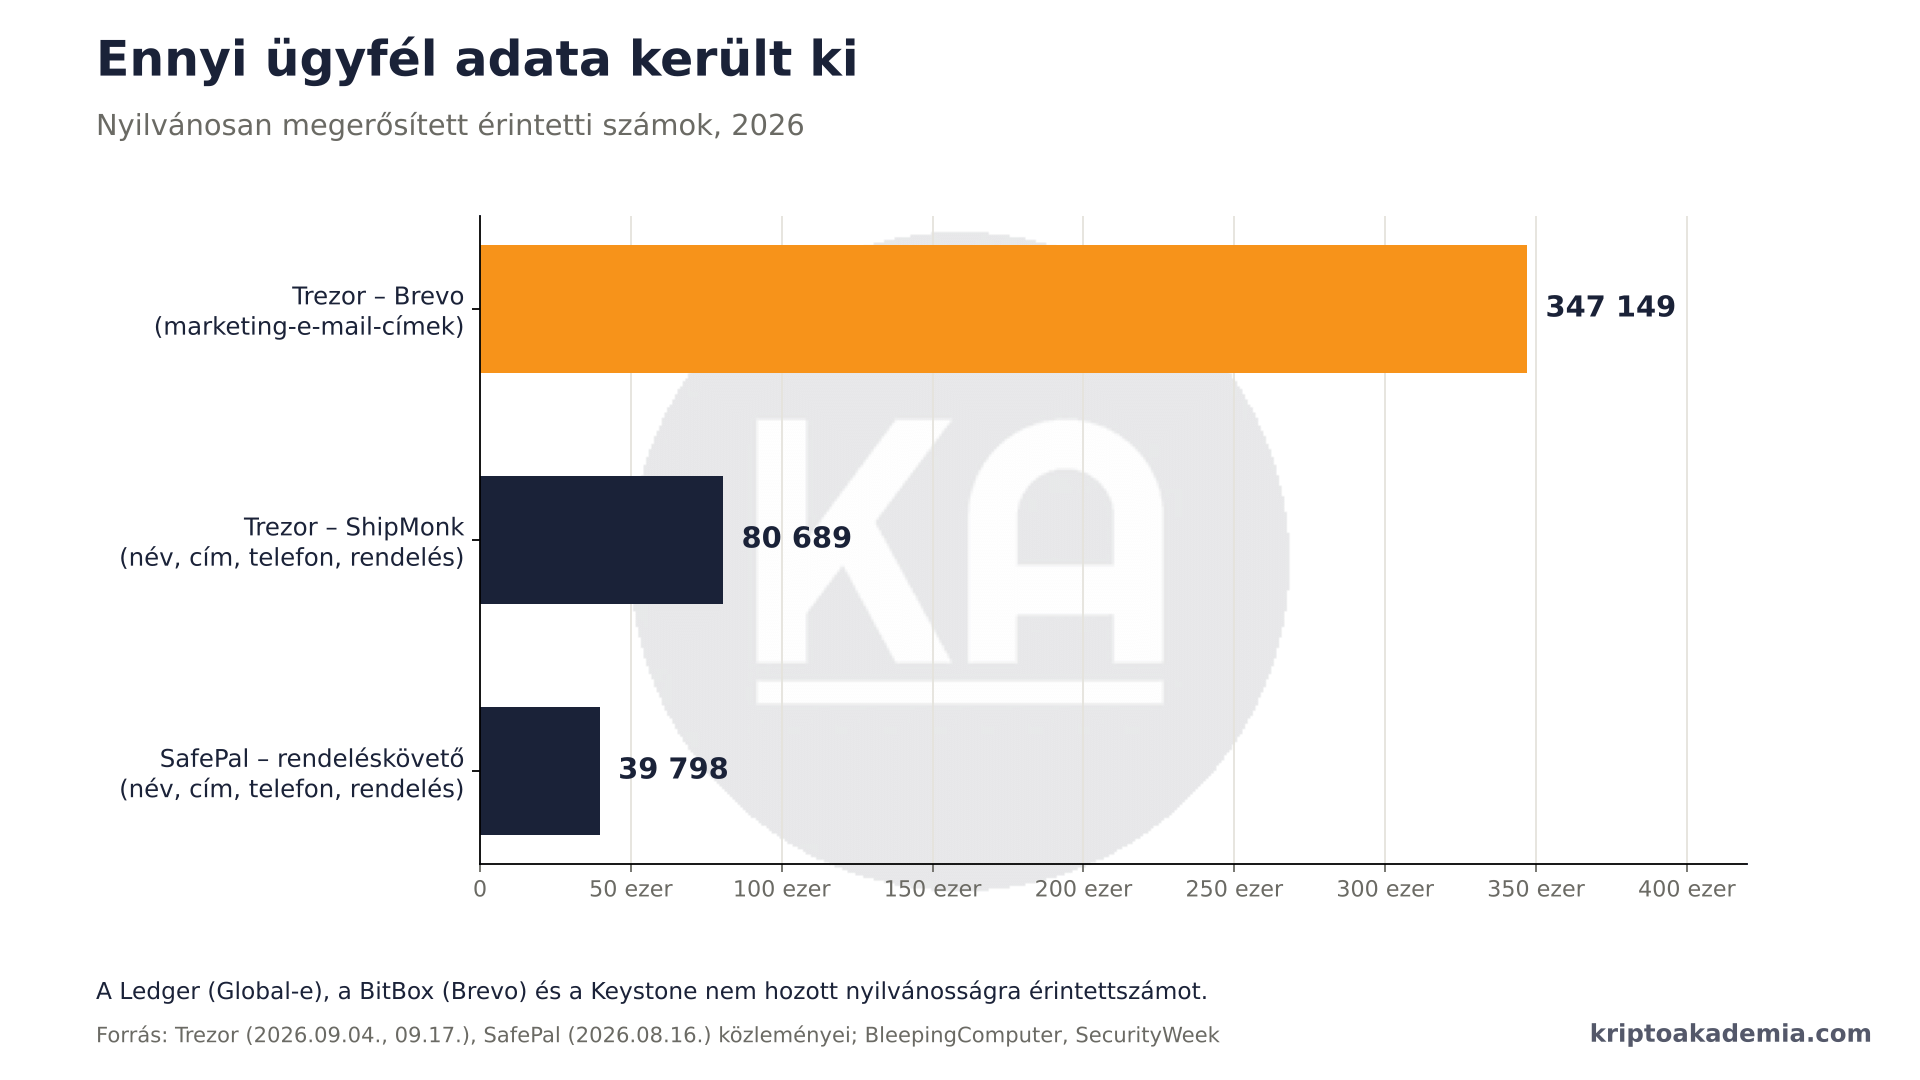
Augusztus 13-án a Trezor jelentett be adatszivárgást. Kezdetben közel 14 ezer ügyfélről volt szó: kikerült a teljes nevük, szállítási címük, e-mail címük és telefonszámuk. A forrás a ShipMonk logisztikai partner volt. Szeptember 4-én jött a hidegzuhany: további 67 ezer amerikai ügyfél érintettsége derült ki, így az összesített szám nagyjából 80 689-re nőtt. A ShipMonk írásos ígérete ellenére megőrizte a régi rekordokat. Ezek a 2019 novembere és 2021 augusztusa közötti rendelésekhez tartoztak.
Több mint 50 000 SafePal és Trezor hardvertárca-vásárló adatait – Kripto Akadémia
Három nappal a Trezor bejelentése után, augusztus 16-án a SafePal következett. A rendeléskövető bővítmény jogosultságkezelési hibája miatt egy támadó a rendelésszám átírásával mások rendelési adatait is lekérhette. Nagyjából 39 798 ügyfél neve, címe, elérhetősége és vásárlási adata került ki. Az érintettek a 2025. március 2. és 2026. április 11. között rendelők voltak. A bejelentés napján egy kiberbűnöző már árulta is az adatokat egy fórumon. A SafePal több mint 30 hamis weboldalt és adathalász linket távolíttatott el az incidens nyomán.
Szeptember: egy hírlevél-szolgáltató lett a következő áldozat
Szeptemberben a Brevo hírlevélplatform vált a támadók belépési pontjává. A Brevo bejelentkezési rendszerének hibája 138 ügyfélfiókhoz adott hozzáférést. Hat fiókból adathalász leveleket küldtek, 43-ból kimentették a kontaktokat.
A Trezor szeptember 10-én jelentette be az incidenst. A feliratkozók egy hamis „STM32 entrópia-sérülékenységről” szóló riasztást kaptak. A levél 347 ezer címre ment ki, és körülbelül 2500 felhasználó kattintott a benne lévő kártékony linkre. Mivel a levél a Trezor valódi hírlevél-infrastruktúráján ment ki, a szokásos levélhitelesítő ellenőrzéseken is átment. A szeptember 17-i frissítés szerint a Brevo megerősítette, hogy 347 149 marketing-e-mail-címet töltöttek le a listáról az API-n keresztül.
Egész Európában leáll a Ledger értékesítése a MediaMarktnál, a Trezor is leépíti a viszonteladói hálózatát – Kripto Akadémia
A BitBox szeptember 24-én tette közzé a saját beszámolóját. A támadók szeptember 10-én fértek hozzá a fiókjukhoz, két adathalász kampányt indítottak, és letöltötték a kontaktlistát. Csak a feliratkozók e-mail-címei kerültek ki. A levelek egy nem létező biztonsági hibára hivatkoztak, és egy olyan oldalra irányítottak, amely a helyreállító szavakat kérte.
Október: hardveres implantátum és újabb webshop betörés
Az év talán legijesztőbb esete októberben jött. A Ledger október 10-én megerősítette, hogy az egyik károsult eszközében engedély nélküli hardveres implantátum volt. A tárcákat a CryptoBilis viszonteladótól vásárolták, amely Malajziában, Indonéziában és a Fülöp-szigeteken működik.
Az eszközbe épített apró vezérlő elfogta a kijelzőre küldött adatokat, rekonstruálta a helyreállító jelsort, és beépített SIM-kártyán keresztül, LTE-hálózaton továbbította. A jelsor birtokában a támadók teljesen lecsapolhatták a számlákat. A Bitquery október 12-i becslése szerint 324 tárcából nagyjából 102 millió dollárnyi kriptoeszköz tűnt el. A német MediaMarktSaturn felfüggesztette a Ledger-eszközök árusítását, és a svájci Galaxus is szüneteltette az értékesítést.
A sort a Keystone zárta október 24-én. A cég október 20-án észlelte az illetéktelen hozzáférést a weboldalán. A Shopify API-forgalmának vizsgálata után október 23-án megerősítette, hogy egy külső fél ügyfélrekordokhoz jutott. Kikerültek a nevek, elérhetőségek, szállítási címek és a megvásárolt termékek árai.
A cég október 27-én azt is megerősítette, hogy a támadók megszerzték az eszközei eredetiségét igazoló kriptográfiai hitelesítő kulcsot. Mivel ez a kulcs be van égetve a chipbe és nem módosítható, a cég kénytelen 18 835 raktáron lévő hardvertárcát megsemmisíteni, a kiszállításokat leállítani, és a gyártást egy új cserekulccsal újraindítani.
PHP2Shell: veszélyben volt a bitcoinod? – Kripto Akadémia
A szivárgás hátterében a weboldaluk egyik harmadik féltől származó elemzőszoftverének sérülékenysége állt, ami miatt ráadásul közel 26 000 ügyfél személyes és szállítási adatai is kikerültek. A cég automatikus adattörlési rendszere sem működött megfelelően. A Keystone hangsúlyozza, hogy a felhasználók privát kulcsai és helyreállító jelsorai (recovery phrase) nincsenek veszélyben, az október 20. előtt kapott eszközök biztonságosak. A cég arra figyelmeztetett, hogy csalók visszatérítést, csereeszközt vagy címkorrekciót ígérve kereshetik meg az ügyfeleket.
A hardvertárca biztonságos, a körülötte lévő kiszolgálói hálózat nem
A 2026-os hardvertárca-botrányok egy irányba mutatnak: a biztonsági chipet sehol sem törték fel. A gyenge pont a szállító, a webshop, a hírlevélküldő, a viszonteladó, illetve egy rég elfelejtett firmware-módosítás volt. Egy kiszivárgott lakcím nem üríti ki a tárcát, de célponttá teszi a tulajdonosát a kifinomult adathalászat és akár a fizikai fenyegetés számára.
A legfontosabb szabályok:
- A helyreállító jelsort soha senkinek ne add meg. Komoly gyártó ezt soha nem kéri.
- Csak hivatalos forrásból vásárolj hardvertárcát.
- Ha Coldcardot használsz, és régebben generáltál seedet, hozz létre új seedet frissített firmware-en, és költöztesd át az eszközeidet.
Van hardvertárcád? Írd meg kommentben, melyik gyártóét használod, és kaptál-e gyanús levelet! Szeretnél még többet tudni a digitális eszközök piaci hatásairól, és egy erős kriptos közösség tagja lenni? Kövesd Velünk online a szektor legfrissebb kriptopénzügyi híreit és elemzéseit! Legyél Te is tag a Discord csatornánkon, ahol naprakész hírfolyamunkban és jelentések szobánkban követheted a kriptovalutákkal kapcsolatos eseményeket!
/beincrypto, ledger, coldcard, forklog, the block, bitbox blog, trezor blog, crypto birefing/