
Míg a hackerek eddig weboldalakba ágyazott bányászprogramokkal, tőzsdék feltörésével vagy a MyEtherWallet támadás során is használt eltérítéssel próbálkoztak, most egy korábban még nem használt módszerrel próbálkoztak. Az új célpontok maguk bányászok, pontosabban az álaluk működtetett bányagépek lettek.
A Bleeping Computer cikke szerint a Satori Botnet üzemeltetői olyan Ethereum bányagépekre vadásznak, melyek nem védettek az un. 3333 portos támadással szemben.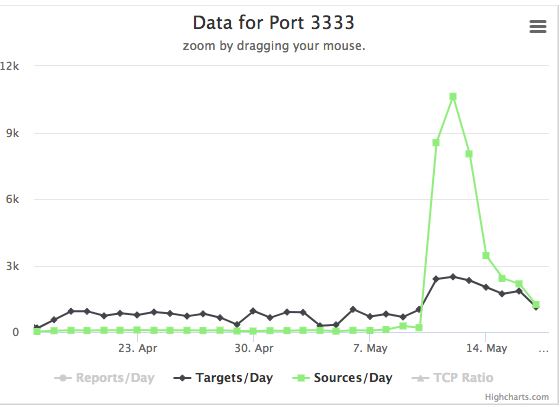
Engedély nélküli tőzsdén tartod a kriptód?
Július 1. óta EGT-ben csak MiCA-engedéllyel lehet kiszolgálni az európai ügyfeleket. Az OKX megszerzett minden engedélyt – és aki most költözik át, akár 8% bónuszt kap az új befizetésére!
[Váltok szabályozott tőzsdére →]
A bányászgépek a 3333 porton keresztül teszik elérhetővé tulajdonosaik számára a távoli használatot. A Satori képes arra, hogy ezen keresztül zombivá alakítsa az általa megfertőzőtt gépeket, melyeket aztán távirányítással, egységesen tudnak kezelni a botnet irányítói. A május 11-én indult akció a legnépszerűbb Ethereum bányászprogram, a Claymore felhasználót célozza. Arról hogy hány gép fertőződhetett meg, egyelőre nincs adat.