Egy kiberbűnözői szolgáltatás azt állítja, hogy több mint 153 millió amerikai és kanadai jogosítvány digitális másolatát szerezte meg. Az adatbázisban Pete Hegseth amerikai védelmi miniszter és az esetet vizsgáló független elemzők okmányait is megtalálták. Néhány nappal korábban Európában is súlyos adatszivárgás történt: három brit repülőtér mintegy 8,7 millió ügyfelének adataihoz fértek hozzá illetéktelenek.
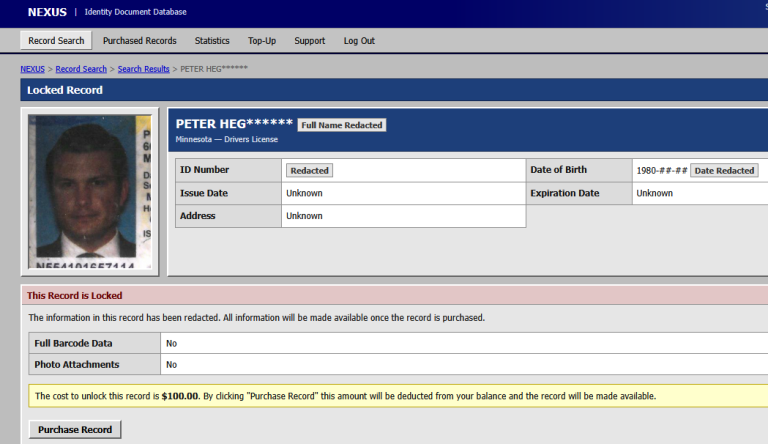
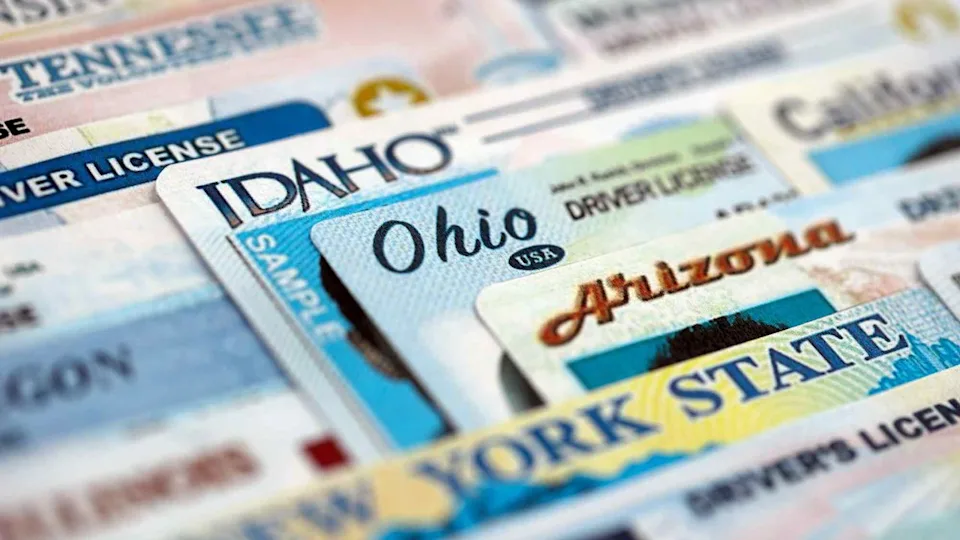
Több mint 153 millió amerikai és kanadai jogosítvány másolatát kínálta eladásra egy Nexus nevű, időközben elérhetetlenné vált dark webes szolgáltatás. Az adatbázis üzemeltetői a jogosítványok mellett további több mint 10 millió személyazonosító igazolvány, 3 millió útlevél és legalább 579 000 egészségügyi kártya megszerzését is állították.
A dokumentumok között magas rangú amerikai tisztviselők okmányai is megjelentek. Pete Hegseth, az amerikai védelmi tárca vezetőjének jogosítványáért például 100 dollárt kértek. Az esetet feltáró Brian Krebs kiberbiztonsági újságíró a saját jogosítványát ingyenes mintaként találta meg a Nexus egyik hirdetésében.
A 153 milliós adat egyelőre a szolgáltatás üzemeltetőitől származik, ezért nem tekinthető egy függetlenül igazolt darabszámnak, de az eddig közzétett adatok valódiságát már több érintett is megerősítette, ami nagyobb hitelt ad a szivárgás valódiságának. A hatóság az eljárás folyamatban lévő jellege miatt további részleteket nem adott ki.
Egy autóbérlés után került elő a jogosítvány
Az ügyet feltáró Krebs több mint egy tucat családtagjára és ismerősére keresett rá Nexus adatbázisában. Kilenc ember okmányát találta meg, és az érintettek minden esetben olyan utazást vagy ügyintézést tudtak az okmányképek időbélyegéhez kapcsolni, amely során átadták a jogosítványukat egy szolgáltatónak.
Krebs és édesanyja jogosítványának másolata például néhány másodperces különbséggel készült. Aznap egyszerre adták át az okmányaikat egy Hertz-autókölcsönző munkatársának.
Egy másik érintett, Zach Edwards adatvédelmi kutató egy Las Vegas-i kannabiszüzletben olvastatta be a jogosítványát. A Planet 13 nevű üzletlánc korábban bejelentette, hogy az IDScan.net technológiáját használja a vásárlók azonosítására.
Ezek az egyezések az IDScan felé terelték a gyanút. A New Orleans-i vállalat személyazonosság-ellenőrző rendszereket biztosít autókölcsönzőknek, üzleteknek, szállodáknak, kaszinóknak és más vállalkozásoknak. Saját közlése szerint havonta több mint 21 millió ellenőrzést végez, több mint 20 000 helyszínen. A cég azt közölte Krebsszel, hogy vizsgálja az ügyet, de nem erősítette meg sem a rendszer feltörését, sem a Nexus által közölt számokat.
Az IDScan ügyfelei között több nagyvállalat neve is megjelent, ebből azonban nem következik, hogy mindegyikük adatai kiszivárogtak. A Caesars Entertainment például közölte, hogy 2025 februárja óta nem használta az érintett VeriScan szolgáltatást, és az incidens idején nem rendelkezett aktív fiókkal.
A másolatok a biztonsági elemeket is megmutathatják
Az adatbázis azért jelenthet a szokásos jelszószivárgásoknál nehezebben kezelhető veszélyt, mert egy jelszó lecserélhető, egy jogosítványon látható fénykép, születési dátum és más személyes adat viszont nem.
Egyes rekordok az okmány elejéről és hátuljáról készült hagyományos felvételek mellett infravörös és ultraibolya képeket is tartalmaztak. Az azonosító rendszerek ezekkel a felvételekkel ellenőrzik a szabad szemmel nehezen látható biztonsági elemeket. Ha ilyen részletes másolatok kerülnek illetéktelenekhez, azok személyazonosság-lopásra, megtévesztő ügyfél-azonosításra és célzott csalások előkészítésére is felhasználhatók.
A Nexus azt állította, hogy több mint egy éve folyamatosan másolta át az adatokat egy saját adatbázisba. Krebs megfigyelése szerint a kínált jogosítványok száma mindössze 24 óra alatt közel 400 000 darabbal nőtt, ami folyamatos adatkapcsolatra utalhatott. A szolgáltatás röviddel a nyilvánosságra kerülés után eltűnt a dark webről.
A teljes adatállomány mérete ettől még nem bizonyított. Egy üres keresés a Nexus rendszerében körülbelül 11,5 millió találati oldalt adott, oldalanként nagyjából 15 rekorddal, de nem lehetett megállapítani, hány egyedi ember szerepelt közöttük. Egyetlen személyhez több dokumentum vagy ugyanannak az okmánynak több változata is tartozhatott.
Európában 8,7 millió repülőtéri ügyfél adataihoz fértek hozzá
Az amerikai eset nyilvánosságra kerülését néhány nappal megelőzte egy nagy brit adatszivárgás. A Manchester Airports Group augusztus 27-én közölte, hogy illetéktelenek a Manchester, a London Stansted és az East Midlands repülőtér mintegy 8,7 millió ügyfelének adataihoz fértek hozzá.
Az érintett információk parkoló-, gyorsított biztonsági ellenőrzési és várótermi foglalásokból, valamint a repülőtéri wifi regisztrációiból származtak. A vállalat szerint a legtöbb embernél csak az e-mail-cím vált hozzáférhetővé, egyes rekordok azonban telefonszámot, irányítószámot és gépjármű-rendszámot is tartalmaztak. Banki és kártyaadatokat az érintett rendszer nem tárolt, a támadás pedig nem érintette a járatokat vagy a repülésbiztonsági rendszereket.
A támadásért a FulcrumSec nevű zsarolócsoport vállalta a felelősséget. A csoport ennél részletesebb foglalási és utazási adatok megszerzését is állította. A BleepingComputer egy utas rekordját összevetette annak tényleges vásárlási előzményeivel, és egyezést talált, a teljes adathalmaz méretét és tartalmát azonban nem tudta ellenőrizni.
Szintén a napokban vált ismertté, hogy Németországban a berlini tartományi közigazgatás hálózatából loptak el adatokat. A Rhysida nevű zsarolócsoport 5,79 terabájtnyi, mintegy 1,4 millió fájl megszerzését állítja, amelyek között bizalmas dokumentumok és személyes adatok is lehetnek. A támadók 30 bitcoint, körülbelül 2 millió eurót követelnek, Berlin vezetése azonban közölte, hogy nem fizet. Az adatlopást és a zsarolást a berlini hatóságok is megerősítették, a nyomozás jelenleg is folyamatban van.
Az azonosításra gyűjtött adatok tehetik célponttá a felhasználókat
Az amerikai és brit incidens eltérő adatokat és szolgáltatókat érintett, közös bennük azonban, hogy az információk több, hétköznapi ügylet során kerültek valamilyen központi rendszerbe. Egy autóbérlés, repülőtéri parkolás, wifi-regisztráció vagy életkor-ellenőrzés során az ügyfél sokszor nem is tudja, melyik külső vállalat dolgozza fel és mennyi ideig őrzi meg az adatait.
Ez a rendszeres KYC-ellenőrzést végző pénzügyi és kriptoszolgáltatók számára is figyelmeztetés lehet. A mostani ügyek nem kapcsolódnak kriptotőzsdei ügyfelekhez, de megmutatják a külső azonosítási és adatfeldolgozó rendszerek koncentrációs kockázatát: egyetlen szolgáltató biztonsági hibája egyszerre számos, egymástól független vállalkozás ügyfeleit teheti kiszolgáltatottá.