Egy kvantumtámadás elvileg 6,9 millió bitcoint érhetne el, a teljes kínálat több mint harmadát. A friss adatok szerint azonban a valódi célpont ennél sokkal kisebb, és egészen máshol keresendő.
Egy kvantumtámadás papíron 6,9 millió bitcoint érhetne el, vagyis a forgalomban lévő kínálat több mint egyharmadát. A Bitcoin Magazine „The Quantum Issue” különszámának elemzése szerint azonban ez a szám félrevezető. A valóban kifosztható és a támadónak is megérő célpontok köre ennek a töredéke. A gond nem az egész hálózatot érinti, hanem jól körülhatárolható, alvó érméket.
Mit mutat a 950 000. blokk pillanatfelvétele?
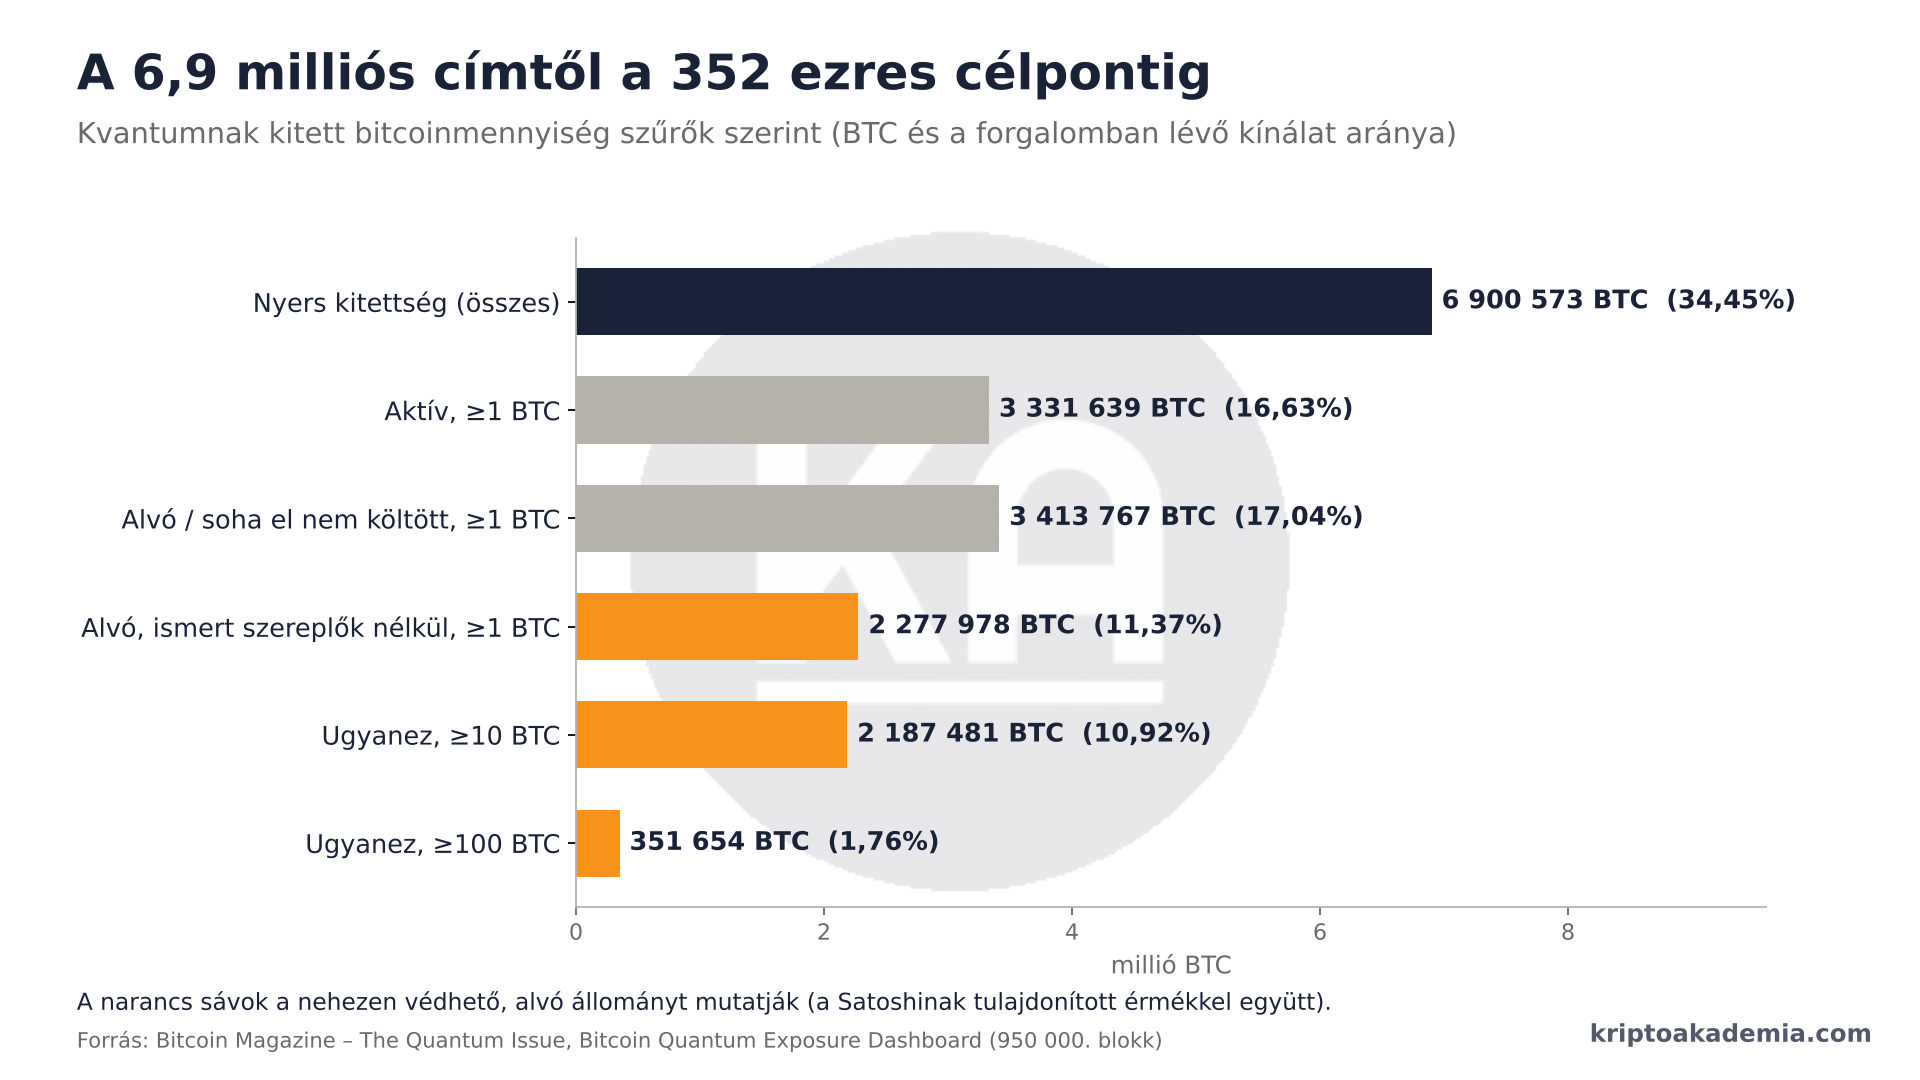
A 950 000. blokknál 6 900 573 BTC számít kriptográfiailag kitettnek, ami a forgalomban lévő kínálat 34,45 százaléka. A kitettség itt annyit jelent, hogy az adott érmékhez tartozó nyilvános kulcs már megjelent a blokkláncon. Egy kellően erős kvantumszámítógép ebből elvileg visszafejthetné a privát kulcsot.
Az elemzés hangsúlyozza: ez nem az a mennyiség, amely egy kvantumtámadásban várhatóan elveszne. A gyakorlati kockázat négy tényezőn múlik:
- tud-e reagálni a tulajdonos,
- működik-e még aktívan az adott szereplő,
- elég nagy-e az egyenleg ahhoz, hogy megérje megtámadni,
- milyen gyorsan költöztethetők át az érmék.
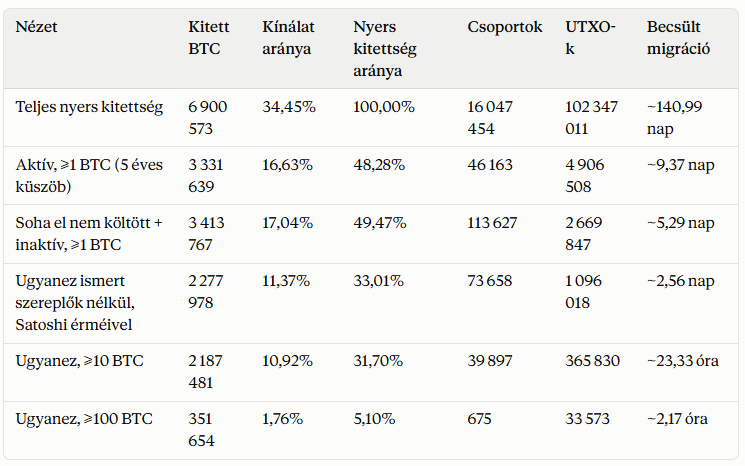
A migrációs becslések a szegmensek egymáshoz mért nagyságát érzékeltetik. Nem jelzik előre a valós koordinációt, a díjnyomást vagy a felhasználók viselkedését.
Miért túlzó ez a 6,9 milliós darabszám?
A nyers adat a kitettséget kriptográfiai állapotként kezeli. Ez helyes kiindulópont, de nem azonos a gazdasági veszteség kockázatával. Egy élő tőzsdei tárca, egy intézményi multisig, egy alvó korai cím és egy elhagyott kulcs egyaránt kitett lehet, miközben egészen más eséllyel tudják átköltöztetni az érméiket.
Az aktív szereplők léphetnek elsőként
Az aktív, legalább 1 BTC-t tartó kör 3 331 639 BTC-t fed le, ez a teljes kitettség 48,28 százaléka. Ez hatalmas összeg, de mindössze 46 163 csoportban összpontosul, nem több millió magára hagyott tulajdonosnál.
Valóban lenullázhatja a megtakarításainkat a kvantumveszély? – Kripto Akadémia
A legnagyobb látható tételek mögött tőzsdék, brókerek, letétkezelő multisig-üzemeltetők, stabilcoin-infrastruktúra és bányászathoz köthető tárcák állnak. Ők figyelik a legnagyobb eséllyel a kvantumfejlesztéseket. Ők tudják összehangolni a tárcacseréket, és ők költözhetnek át még a támadási ablak megnyílása előtt.
A kitettségük ettől nem lényegtelen. Koordinációs és végrehajtási kockázat marad. Ez azonban más természetű, mint az elveszett kulcsoké, hiszen hiteles fenyegetés esetén jellemzően ezek az érmék mozdulnának meg először.
Az igazi gond: az alvó érmék
A hosszú távú probléma magja az alvó, reagálni képtelen állomány. A soha el nem költött vagy inaktív, legalább 1 BTC-s egyenlegek 3 413 767 BTC-t tesznek ki. Az ismert működő szereplők kiszűrése után, a Satoshinak tulajdonított érméket megtartva, 2 277 978 BTC marad 73 658 csoportban és 1 096 018 UTXO-ban.
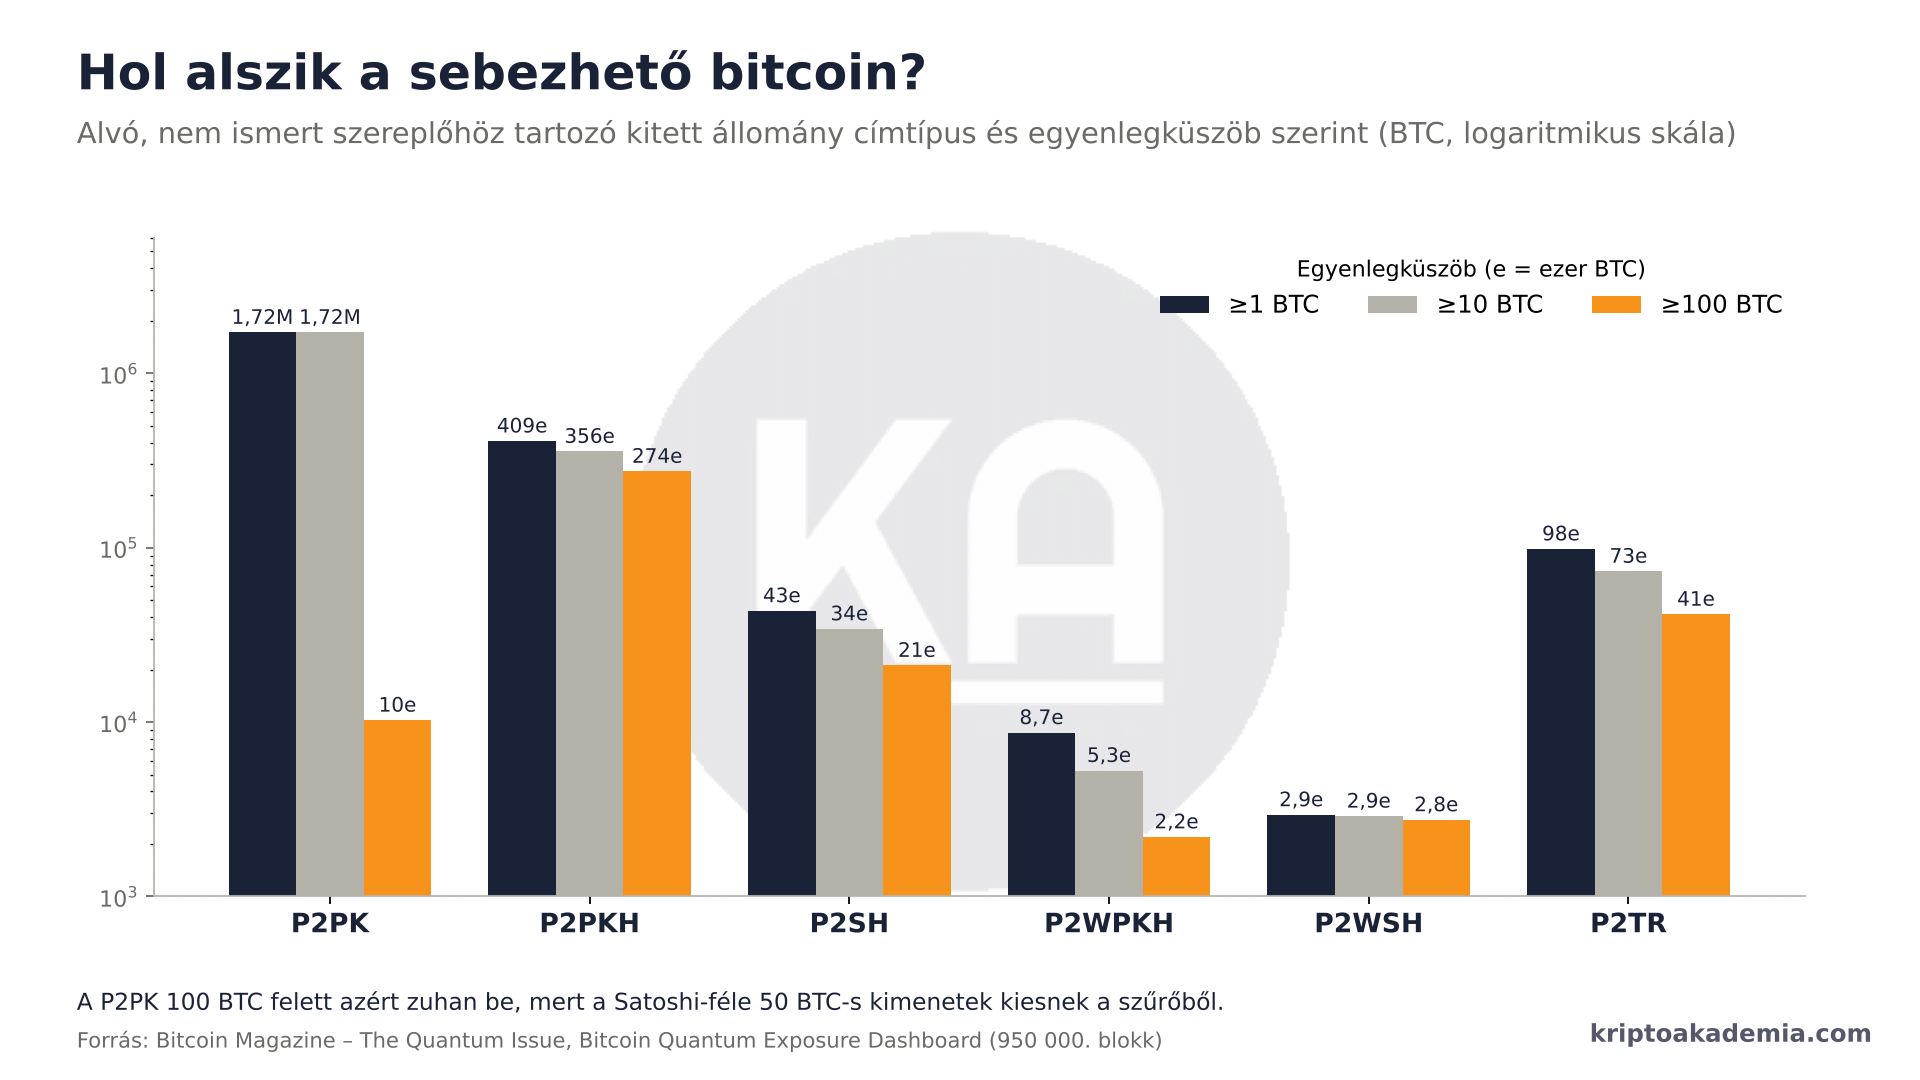
Ez a 2,28 millió BTC a legtisztább közelítése a nehezen védhető felületnek. Ide tartoznak a korai tulajdonosok, az inaktív saját őrzésű tárcák, a régi, újrahasznált címek, az alvó P2PK-kimenetek, valamint az elveszett vagy más okból mozdíthatatlan érmék. Itt a legtartósabb a kvantumkockázat.
Egy kvantumtámadás sem ingyenes
Egy képes támadónak is számolnia kell üzemeltetési költséggel, korlátozott áteresztőképességgel, alternatív költséggel, tranzakciós díjakkal és működési kockázattal. A racionális célpontlista ezért aligha tartalmaz minden kitett kulcsot: a legnagyobb értékű egyenlegekkel kezdődne.
A mesterséges intelligencia nagyobb veszélyt jelenthet a kriptovalutákra, mint a kvantumszámítógép – Kripto Akadémia
Az egyenlegküszöbök jól mutatják, milyen gyorsan szűkül a kör. Ismert szereplők nélkül, csak az alvó állományt nézve a 10 BTC feletti kör még 2 187 481 BTC, de már csak 39 897 csoport és 365 830 UTXO. 100 BTC felett 351 654 BTC marad, mindössze 675 csoportban és 33 573 UTXO-ban. Ez a kínálat 1,76 százaléka.
Címtípusok: hol ül a kockázat?
Az alábbi adatok az alvó, ismert szereplők nélküli állományra vonatkoznak (BTC).
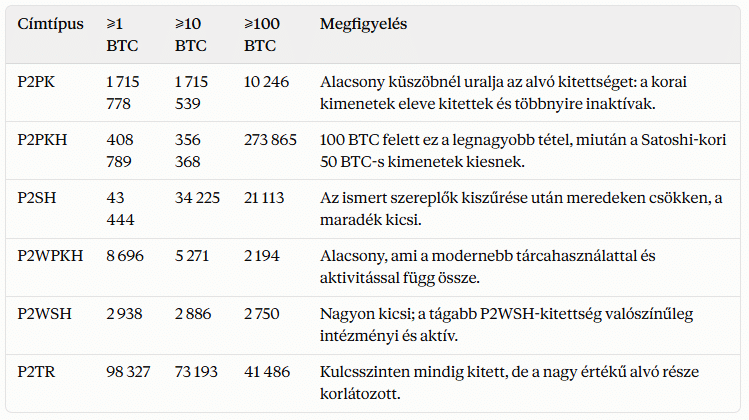
A részösszegek kerekítése miatt néhány BTC-vel eltérhetnek a fő mutatóktól.
Fontos módszertani megjegyzés: a P2PK visszaesése 100 BTC felett nem jelenti a kockázat eltűnését. A Satoshinak tulajdonított P2PK-kimenetek kulcsonként 50 BTC-t tartanak, így a 10 BTC-s küszöbnél még szerepelnek, 50 BTC fölött viszont kiesnek. Ezért zuhan a kategória nagyjából 1,716 millió BTC-ről körülbelül 10 ezerre.
Mit mondanak más források?
Google Quantum AI (2026. március): a tanulmány szerint a Bitcoin elliptikus görbés aláírásának feltöréséhez kevesebb mint 500 000 fizikai qubit is elég lehet, ami nagyjából hússzor kevesebb a korábbi becsléseknél. Egy ilyen gép körülbelül 9 perc alatt fejthetne vissza egy privát kulcsot, ez pedig rövidebb a 10 perces blokkidőnél. Ilyen gép ma nem létezik: a Google Willow chipje mintegy 105 qubites.
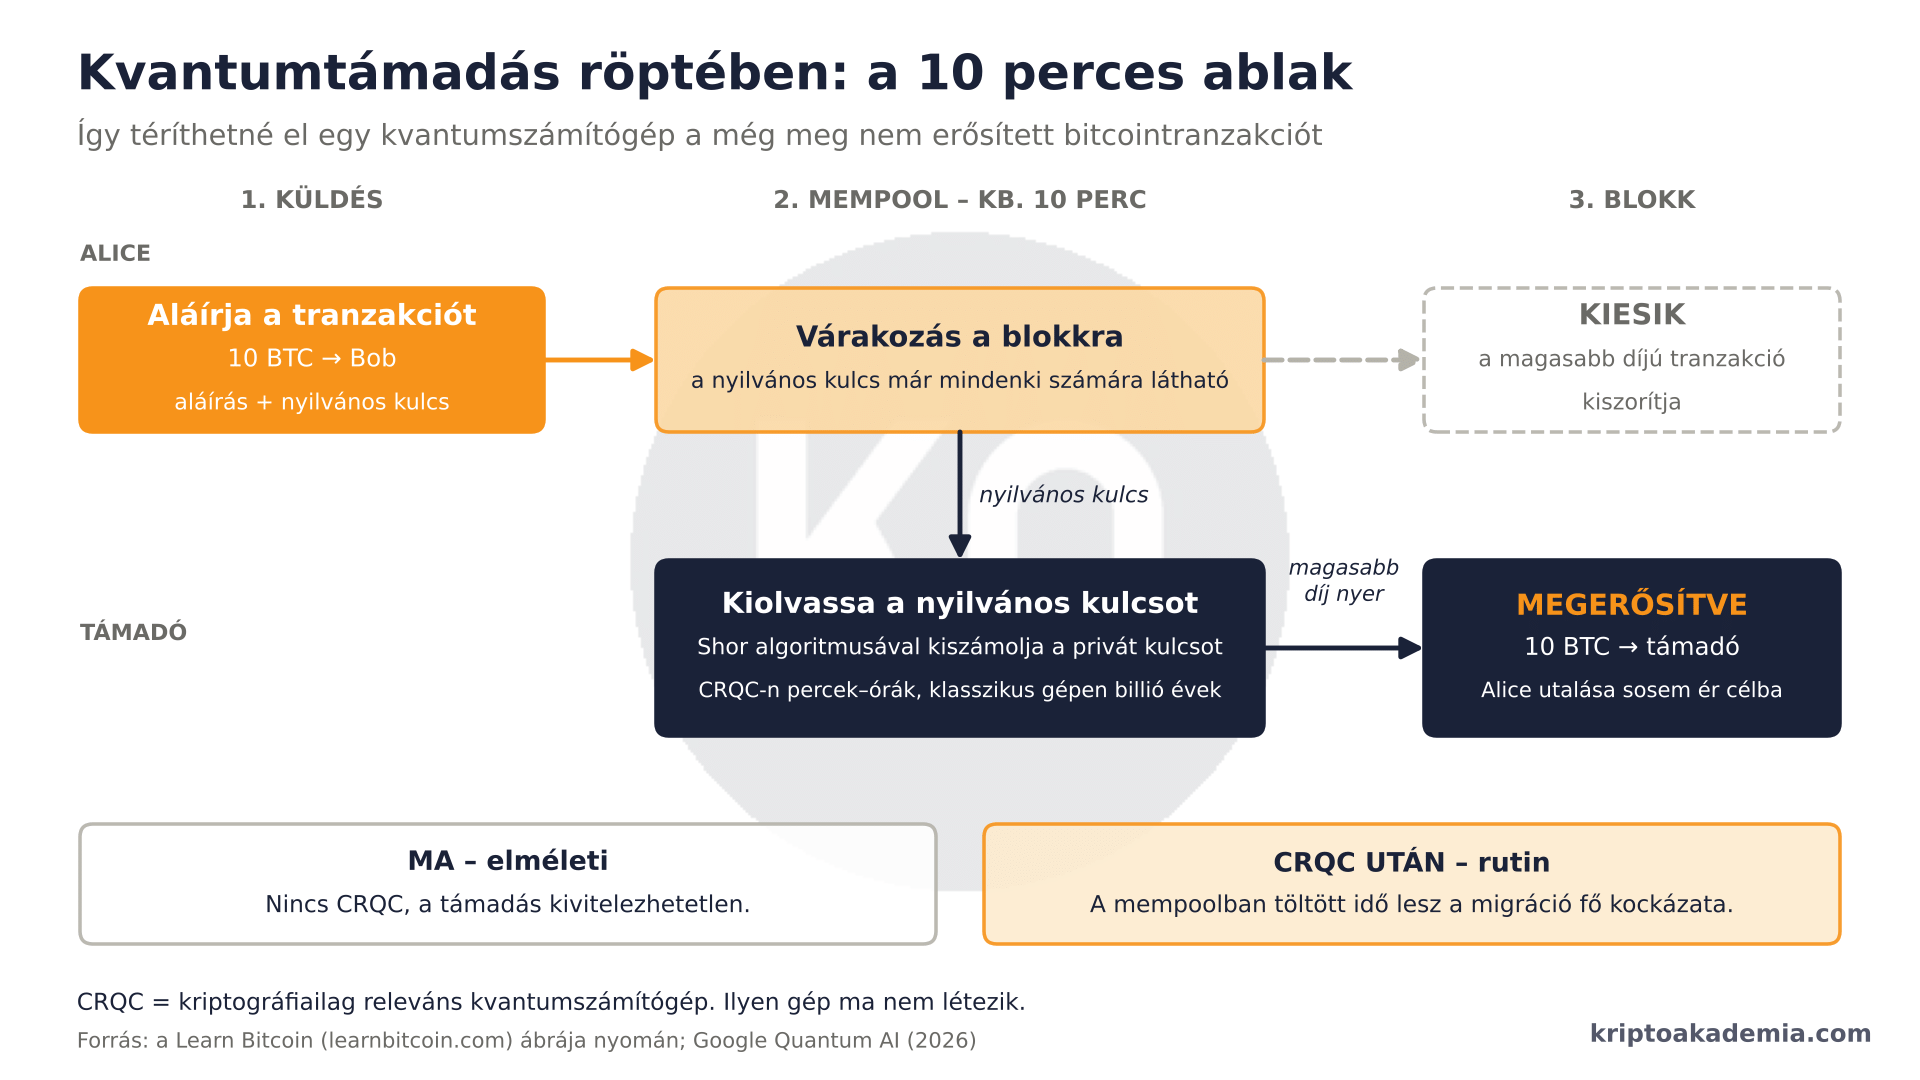
A fenti számok a blokkláncon már kitett érmékről szólnak, ahol a támadónak bőven van ideje. Létezik azonban egy másik forgatókönyv is, az úgynevezett röptében végrehajtott (in-flight) kvantumtámadás. Amikor valaki elkölt egy bitcoint, a tranzakcióval együtt a nyilvános kulcsa is láthatóvá válik, és az utalás nagyjából 10 percig a mempoolban várakozik. Egy kellően gyors kvantumszámítógép ezalatt kiszámolhatná a privát kulcsot, majd magasabb díjjal saját tranzakciót küldhetne be, amely kiszorítja az eredetit.
Ezért kapott akkora figyelmet a Google becslése a kb. 9 perces kulcsfeltörésről: ez már belefér a blokkidőbe. A forgatókönyv ma tisztán elméleti, hiszen ilyen gép nem létezik.
- Glassnode (2026. május): kétféle kitettséget különít el. A szerkezeti 1,92 millió BTC (9,6%), a címújrahasználatból és letétkezelési gyakorlatból fakadó működési 4,12 millió BTC (20,6%).
- Eltérő módszertanok: a ChainQuery szűkebb számítása a 952 694. blokknál 5,07 millió BTC-t mutat, vagyis nagyjából minden negyedik bitcoint. A 34 százalék feletti érték a BIP-361 konzervatívabb számlálási szabályát követi.
- Címújrahasználat: a Techgaged elemzése szerint ez évente nagyjából 100 000 BTC-vel növeli a kitett állományt.
- BIP-360: 2026. február 11-én került be a hivatalos BIP-tárolóba. Új, Pay-to-Merkle-Root (P2MR) kimenettípust vezetne be, de egyelőre tervezet, és nem teljes körű megoldás. A BTQ Technologies tesztkörnyezetben már működteti.
- BIP-361: Jameson Lopp és szerzőtársai 2026. áprilisi javaslata fokozatosan kivezetné a régi aláírásokat, és befagyasztaná az át nem költöztetett érméket. Ez heves vitát váltott ki. Adam Back például a kényszer nélküli, önkéntes frissítés mellett érvel.
- Időigény: Ethan Heilman, a BIP-360 társszerzője szerint a teljes átállás azonnali indulással is legalább hét évig tartana.
Szűk célpont, nehéz döntés
A 950 000. blokk adatai alapján a Bitcoin kriptográfiai kitettsége nagy, a gyakorlati kitettsége viszont jóval szűkebb. A kitett kínálat jelentős részét aktív, ismert szereplők tartják, akik a leggyorsabban tudnak költözni. A tartós kockázat az alvó, reagálni képtelen és részben elveszett érméknél összpontosul.
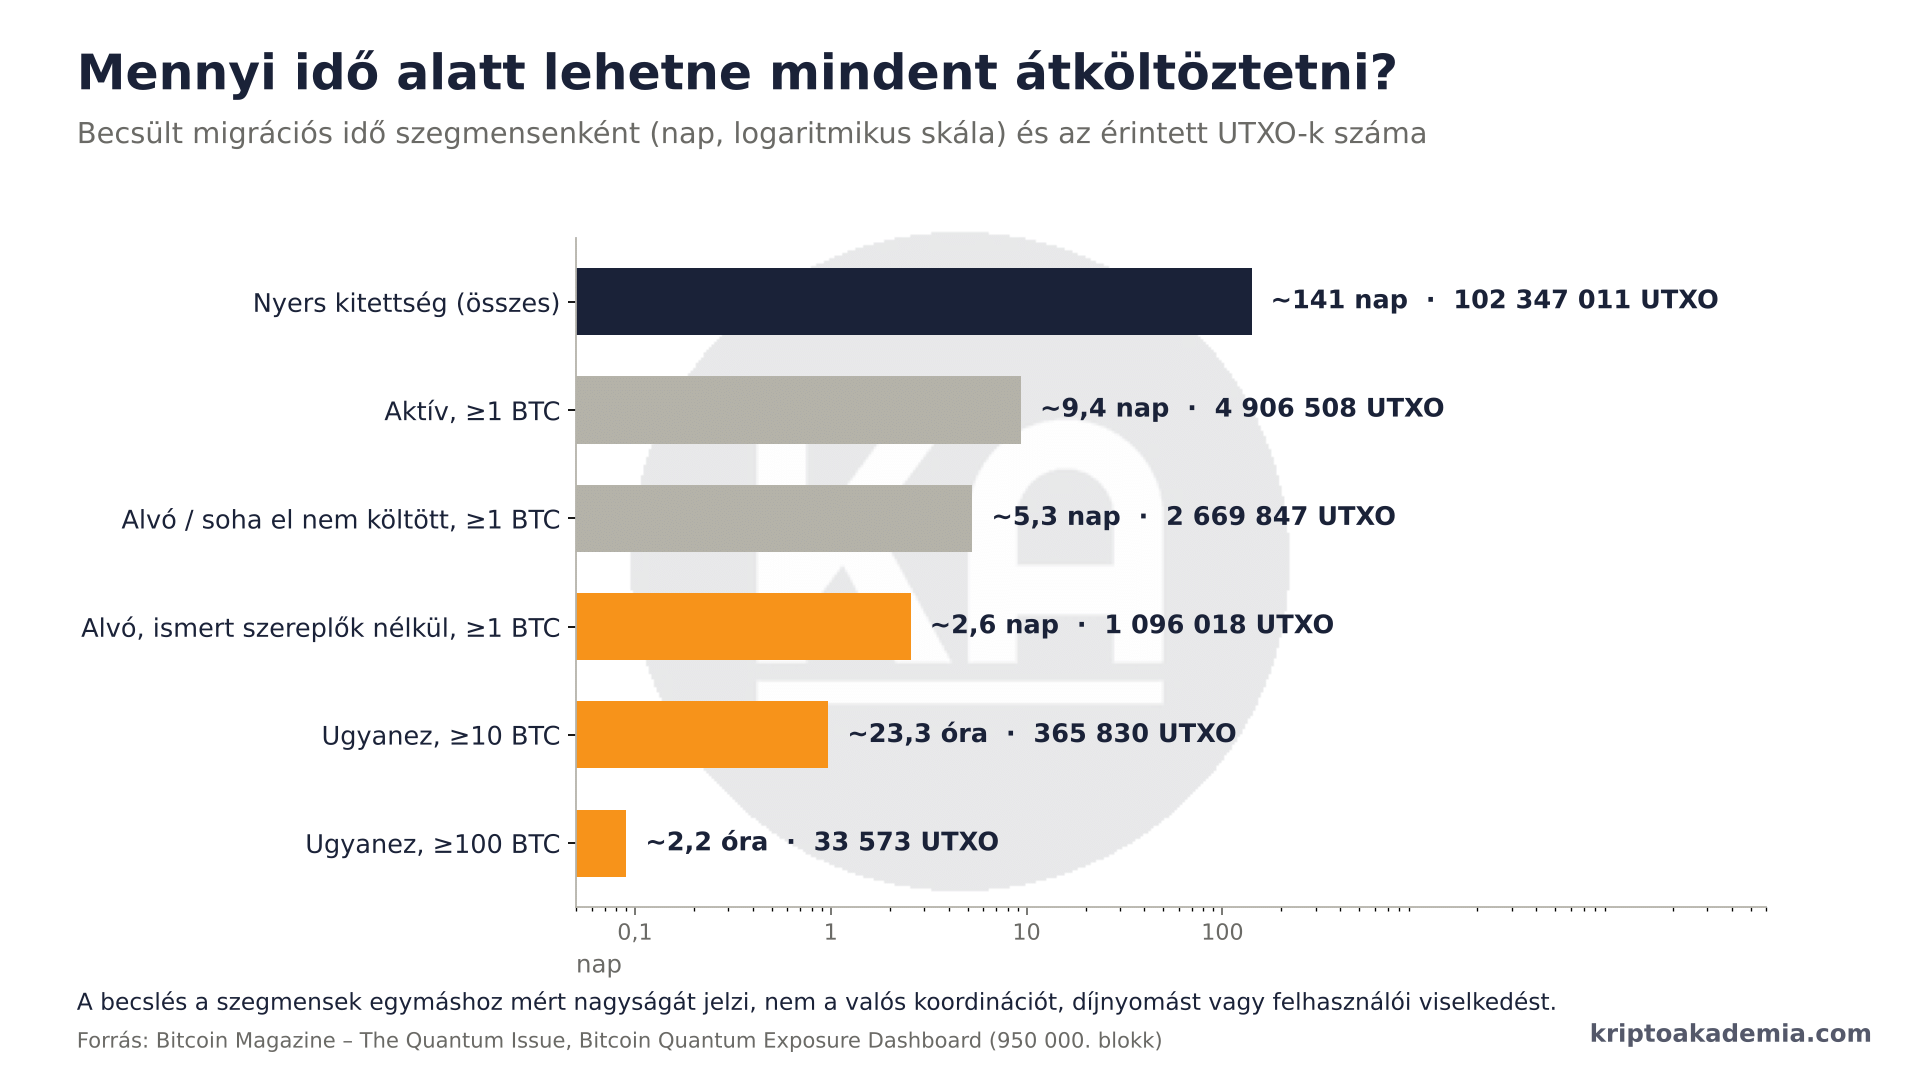
Az ismert szereplők és a kis értékű célpontok kiszűrése után a gazdaságilag vonzó kör 351 654 BTC, 675 csoportban. A kvantumtámadás veszélye tehát elsősorban koncentrált alvóérme-probléma, nem pedig minden kitett bitcoint egyformán sújtó kockázat. A technikai megoldások már készülnek. A nehezebb kérdés az, hogy mit kezdjen a közösség azokkal az érmékkel, amelyeket már senki sem tud megmozdítani.
Adatforrás: Bitcoin Quantum Exposure Dashboard, pillanatfelvétel a 950 000. blokknál. Az elemzés a műszerfal módszertani leírására támaszkodik.
Kövesd híreinket, hogy elsőként értesülj a legfrissebb AI és bányászati hírekről! Legyél Te is tag a Discord csatornánkon, ahol naprakész hírfolyamunkban és jelentések szobánkban követheted a kriptovalutákkal kapcsolatos eseményeket!
Még több hírt és információt olvasnál? Iratkozz fel YouTube csatornánkra! Ha pedig segítőkész és informatív kripto közösségre vágysz, látogass el Discord csatornánk valamennyi szobájába.
Mi az a kvantumszámítástechnika, és veszélyben van-e a Bitcoin?
/bitcoin magazine, google quantumai, ibm, hp/