Sokan csak úgy emlegetik a küszöbön álló jelenséget: a mindent elsöprő kvantumapokalipszis. Miben más egy kvantumszámítógép, mint a hagyományos PC-d? Tényleg sebezhetővé válhat a bitcoint?
Elképesztő technológiai forradalom kapujában állunk, amely egyszerre ígér gyógyírt az emberiség legnagyobb problémáira, és jelent halálos fenyegetést a digitális biztonságunkra. A kvantumszámítástechnika nem csupán egy újabb lépcsőfok a technológiai fejlődésben, hanem egy teljesen új paradigmaváltás. Mit is jelent pontosan ez a technológia? Miben tér el a hagyományos számítógépektől, és miért rettegnek a bitcoin-tulajdonosok a küszöbön álló korszakváltástól?
Létezik-e fenyegetés a Bitcoin számára?
A Bitcoin és a digitális vagyon feletti rendelkezés egyetlen alapvető feltételezésen nyugszik: amíg a tulajdonos nem szivárogtatja ki a privát kulcsát, addig senki más nem képes tranzakciót kezdeményezni vagy elutaltatni a hozzá tartozó érméket. A kvantumszámítógépek megjelenése azonban pontosan ezt az alapvető kiberbiztonsági tételmondatot kérdőjelezi meg.
A mesterséges intelligencia nagyobb veszélyt jelenthet a kriptovalutákra, mint a kvantumszámítógép – Kripto Akadémia
Sokan tévesen azt gondolják, hogy a kvantumszámítógépek egyszerűen „nagyon gyors hagyományos gépek”. A valóságban azonban teljesen más fizikai elveken működnek, és bizonyos típusú feladatok elvégzésére nagyságrendekkel hatékonyabbak, mint az eddig ismert szuperszámítógépek.
Hogyan működnek a hagyományos számítógépek?
A ma használt számítógépeken – az okostelefonoktól kezdve a legfejlettebb szerverekig – minden adatot nullák és egyesek sorozataként tárolunk. Ezek a bitek egyértelmű állapotok: egy bit vagy pontosan 0, vagy pontosan 1, átmenet vagy bizonytalanság nincs.
Amikor a számítógép adatokat dolgoz fel vagy módosít, azt bitenként, lépésről lépésre, lineárisan teszi. Nem tud átugrani lépéseket vagy matematikai rövidítéseket tenni. A megadott utasításokat egyesével kell végrehajtania a fizikai áramkörökön keresztül.
Akár néhány centből megoldható az Ethereum-tárcák kvantumvédelme – Kripto Akadémia
Amikor egy hagyományos számítógéppel privát kulcsot generálunk, a gép egy véletlenszerű értéket vesz alapul, majd az elliptikus görbe generátorpontjával való szorzás útján hozza létre a nyilvános kulcsot. Ez az algoritmus lényegében szigorú utasítássorozat arra vonatkozóan, hogy mely biteket hogyan kell módosítani és átküldeni az áramkörökön.
A 2²⁵⁶ kulcs rejtélye: miért tehetetlen a klasszikus technológia?
Mi történne, ha valaki egy hagyományos számítógéppel próbálná meg kitalálni egy másik felhasználó privát kulcsát? A lehetséges variációk száma felfoghatatlan: pontosan 2²⁵⁶ lehetséges privát kulcs létezik.
Ez számmal kifejezve: 115 792 089 237 316 195 423 570 985 008 687 907 853 269 984 665 640 564 039 457 584 007 913 129 639 936 elméleti lehetőség.
Egy hagyományos számítógépnek egyenként kellene végigpróbálnia az összes kulcsot. Ehhez olyan mértékű számítási kapacitásra lenne szükség, amelyet a Föld összes számítógépe együttvéve sem tudna biztosítani. Ha pedig csökkenteni próbálnánk a számítási teljesítményt, az időigény növekedne meg olyan mértékben, hogy hamarabb kihűlne ki minden csillag az univerzumban, mint hogy a gép megtalálná a helyes kulcsot. A klasszikus számítástechnikával a nyers erőre épülő próbálkozás tehát teljesen lehetetlen.
A kvantumszámítógépek világa: szuperpozíció és összefonódás
A kvantumszámítógépek nem diszkrét állapotokkal dolgoznak. A legkisebb információegységük a kvantumbit (qubit). Ellentétben a hagyományos bittel, a qubit a kvantummechanika szabályai szerint egyszerre lehet 0 és 1 is – ezt nevezzük úgy, hogy a qubit a szuperpozíció állapotában van. A qubit csak abban a pillanatban veszi fel a 0 vagy 1 konkrét értéket, amikor megfigyelik.
Trump kvantumrendeletei új nyomás alá helyezhetik a Bitcoint – Kripto Akadémia
A másik kulcsfontosságú fizikai jelenség a kvantumos összefonódás (entanglement). A qubiteket képviselő atomok össze vannak kapcsolva. Ha az egyik összefonódott atom állapotát megfigyelik és az összeomlik, a vele összefonódott többi atom állapota azonnal ugyanabba a korrelált állapotba kerül, függetlenül attól, hogy milyen távol vannak egymástól.
A valószínűségek játéka: konstruktív és destruktív interferencia
Míg a hagyományos algoritmusok lépésről lépésre alakítják át az egyértelmű biteket, a qubitek nem diszkrét állapotokat, hanem valószínűségeket tárolnak. Egy összefonódott qubit-rendszerben minden egyes lehetséges összeomlási állapotnak megvan a maga valószínűsége.
A kvantumalgoritmusok a kvantum-hullámok interferenciáját használják ki:
- A konstruktív interferenciát arra használják, hogy felerősítsék a helyes eredmény elérésének valószínűségét.
- A destruktív interferenciát pedig arra használják, hogy kioltsák a helytelen eredmények valószínűségét.
Fontos megérteni: a kvantumszámítógép nem az összes lehetőséget ellenőrzi egyszerre. Ehelyett a kvantumállapotok interferenciájával úgy módosítja a valószínűségeket, hogy a méréskor a helyes válasz kapjon kiemelkedően magas esélyt.
A Bitcoin és a rejtjelezés összeomlása: mit mondanak a nemzetközi kutatások?
Ez a fundamentális eltérés teszi lehetővé, hogy a kvantumszámítógépek feltörjék az elliptikus görbén alapuló rejtjelezést. A híres Shor-algoritmus segítségével egy megfelelően nagy kapacitású kvantumszámítógép polinomidőben képes megoldani az elliptikus görbék diszkrét logaritmus problémáját.
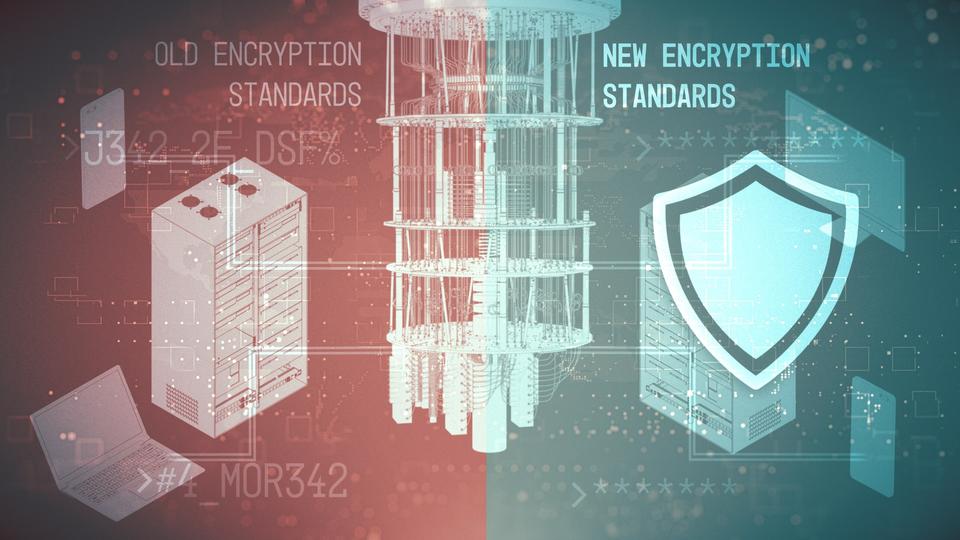
A nemzetközi elemzések – mint a Deloitte vagy a Google Quantum AI kutatásai – kimutatták, hogy a Bitcoin-hálózat jelenlegi címstruktúrájában több millió olyan bitcoin található (főként a régi P2PK címeken vagy újrafelhasznált nyilvános kulcsokon), amelynek nyilvános kulcsa már most is látható a blokkláncon. Ha egy működőképes, úgynevezett kriptografikusan releváns kvantumszámítógép megjelenik, a Shor-algoritmus segítségével a nyilvános kulcsból visszafejthetővé válik a privát kulcs.
A szakértők és az amerikai NIST (National Institute of Standards and Technology) becslései szerint egy ilyen léptékű kvantumszámítógép kifejlesztése 2030 és 2035 között válhat valósággá.
Pánikra semmi ok: megvan a válasz a poszt-kvantum korban
Bár a fenyegetés valós, a fejlesztők és a kiberbiztonsági szakemberek nem tétlenkednek. A teljes informatikai iparág megkezdte az átállást a poszt-kvantum kriptográfiára (PQC).
A NIST már publikálta az első hivatalos kvantumrezisztens szabványait (például az ML-DSA szabványt), amelyek nem elliptikus görbéken vagy prímfelbontáson, hanem úgynevezett rácsalapú (lattice-based) matematikán alapulnak. A Bitcoin-hálózat esetében is folyamatban van a kvantumálló aláírási rendszerekre való felkészülés (például softfork vagy hardfork elágazásokon keresztül), így a közösségnek még van ideje megvédeni a blokklánc integritását.
Szupergép vagy végső mindent elpusztító?
A kvantumszámítástechnika nem egyszerűen a jelenlegi gépeink gyorsabb változata, hanem a fizika törvényeit új módon kiaknázó technológiai ugrás. Bár elméletben komoly veszélyt jelent a jelenlegi kiberbiztonságra, a kriptovalutákra és a Bitcoinra, az időben elindított poszt-kvantum védekezési stratégiák biztosítják, hogy a digitális jövőnk a kvantumkorszakban is szilárd alapokon álljon.
Kövesd híreinket, hogy elsőként értesülj a legfrissebb AI és bányászati hírekről! Legyél Te is tag a Discord csatornánkon, ahol naprakész hírfolyamunkban és jelentések szobánkban követheted a kriptovalutákkal kapcsolatos eseményeket!
Még több hírt és információt olvasnál? Iratkozz fel YouTube csatornánkra! Ha pedig segítőkész és informatív kripto közösségre vágysz, látogass el Discord csatornánk valamennyi szobájába.
Valóban lenullázhatja a megtakarításainkat a kvantumveszély?
/google quantumai, ibm, hp, bitcoin magazine/